



Троян перехватывает пароли от мобильного банка, Facebook и Instagram

Троян перехватывает пароли от мобильного банка, Facebook и Instagram

Троян перехватывает пароли от мобильного банка, Facebook и Instagram

ESET обнаружила на Google Play новую вредоносную программу. Троян Android/Charger.B крадет пароли от мобильных приложений банков и социальных сетей, с его помощью можно атаковать почти любое приложение.

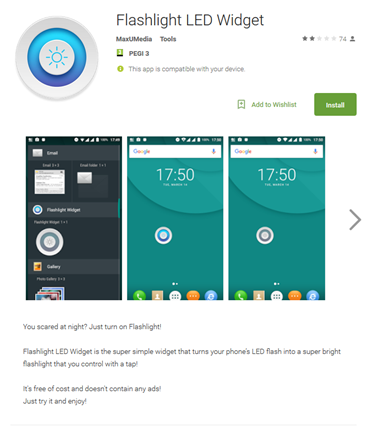
Троян маскируется под приложение-фонарик Flashlight LED Widget. После установки и запуска программа запрашивает права администратора устройства и разрешение открывать окна поверх других приложений.

Далее троян отправляет на командный сервер злоумышленников информацию об устройстве, включая список установленных приложений, и фотографию владельца, сделанную фронтальной камерой.


Если зараженное устройство находится в России, Украине или Беларуси, троян деактивируется. В ESET предполагают, что атакующие таким образом пытаются избежать уголовного преследования в своей стране.

Когда жертва запускает интересующее злоумышленников приложение (например, мобильный банк или соцсеть), на экране появится поддельное окно для ввода данных. Логины, пароли или данные банковских карт, введенные в фишинговом окне, будут отправлены злоумышленникам.

В ходе исследования специалисты ESET наблюдали перехват паролей Commbank, NAB и Westpac Mobile Banking, а также Facebook, Instagram и Google Play. Опасность трояна в том, что атакующие могут перенацелить его почти на любое приложение.

Троян может блокировать экран устройства, выводя сообщение о загрузке обновлений. В ESET предполагают, что эта функция используется при краже средств со счета. Злоумышленники удаленно блокируют смартфон, чтобы жертва не заметила подозрительную активность и не смогла принять меры.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru