



Android-вымогатель Charger требует выкуп за SMS и контакты

Android-вымогатель Charger требует выкуп за SMS и контакты

Android-вымогатель Charger требует выкуп за SMS и контакты

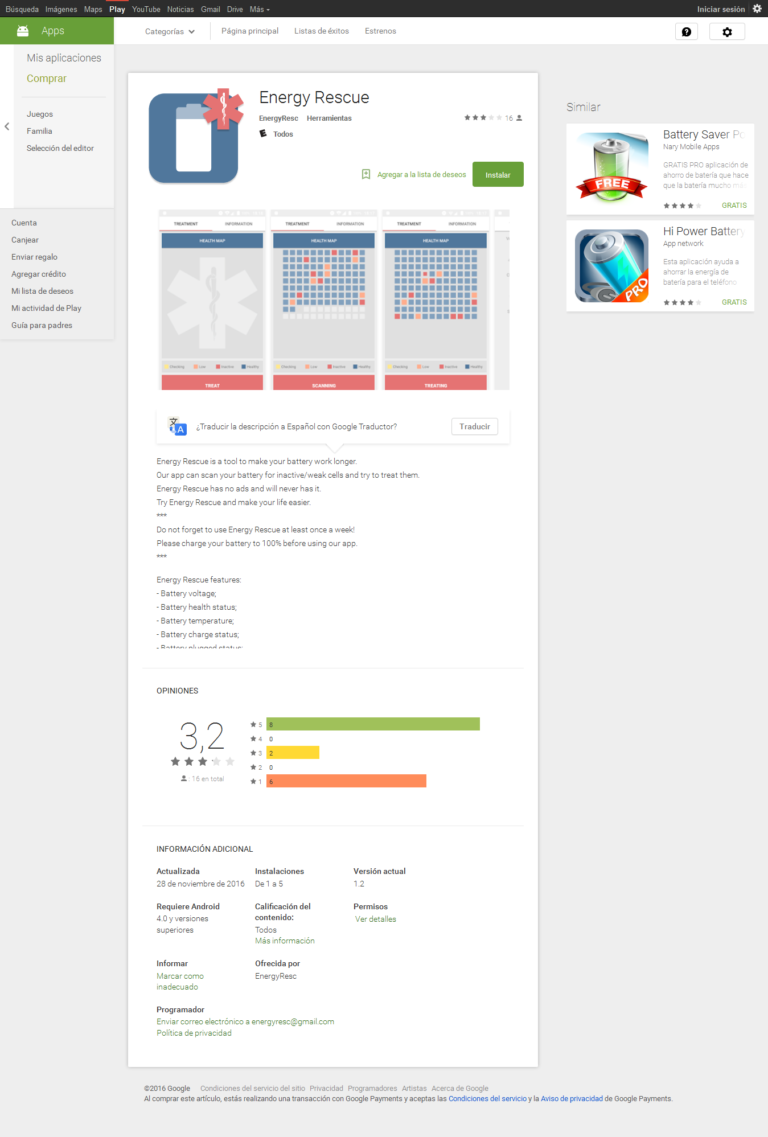
Специалисты компании Check Point обнаружили в официальном каталоге приложений Google Play нового мобильного вымогателя, получившего имя Charger. Малварь была найдена в приложении EnergyRescue. Зараженное приложение похищало контакты и SMS-сообщения пользователя, а затем запрашивало права администратора.

Если жертва давала свое разрешение, Charger блокировал устройство и отображал сообщение с требованием выкупа. Интересно, что злоумышленники, похитившие личные данные жертвы, угрожают, что если выкуп не будет оплачен, то конфиденциальные данные будут проданы на черном рынке, а после их используют для рассылки спама, банковских преступлений и так далее. Мошенники уверяют, что если заплатить им, с похищенной информацией ничего не случится, но, разумеется, нет никаких причин верить им на слово. Операторы малвари явно пытаются запугать жертву, злоупотребляют CpasLock’ом и утверждают, будто в их распоряжении оказался непросто список контактов, но и данные от аккаунтов пользователя в социальных сетях, информация о его банковских картах и счетах. В последнее время эксперты называют такую малварь, которая вымогает деньги и сыплет пустыми угрозами, doxware.

Исследователи Check Point отмечают, что Charger отличается от других похожих вредоносов. Те полагаются в своей работе на дропперы: загруженное из Google Play приложение, как правило, являет дроппером, то есть не содержит почти никакой вредоносной функциональности, лишь запрашивает у жертвы права администратора. И лишь после повышения прав на зараженный девайс загружается основная малварь.


Charger, по словам экспертов, содержит основной вредоносный код с самого начала, но его авторы приняли другие меры предосторожности. Так, малварь загружает код динамически, из зашифрованных источников. Также код наводнен бессмысленными командами, которые были добавлены туда нарочно, чтобы усложнить работу ИБ-специалистам и скрыть настоящие команды. Плюс все строки двоичных массивов зашифрованы, и малварь внимательно проверяет, не пытаются ли ее запустить на эмуляторе, пишет xakep.ru.

Исследователи сообщают, что Charger не атакует пользователей из России, Белоруссии и Украины. По мнению специалистов, таким образом авторы вредоноса защищаются от уголовного преследования в родных странах или возможной экстрадиции.

Подпишитесь на новости

Штрафы за распространение экстремистских материалов могут вырасти до 2 млн

Госдума приняла в первом чтении правительственный законопроект о повышении штрафов сразу по 29 статьям КоАП. Сильнее всего вырастут санкции за производство и распространение экстремистских материалов: для граждан штраф увеличится с 1-3 тыс. до 50-100 тыс. рублей, для юрлиц с 0,1-1 млн до 0,8-2 млн рублей.

Ход голосования описывают «Ведомости». Законопроект поддержали 363 депутата: «Единая Россия», ЛДПР, «Справедливая Россия» и депутаты вне фракций.

Против проголосовали 18 депутатов «Новых людей», 36 депутатов КПРФ воздержались. Председатель Госдумы Вячеслав Володин связал ужесточение с обеспечением общественного порядка и безопасности.

Изменения касаются и правил проведения публичных мероприятий. За нарушение порядка проведения митинга граждане будут платить 15-20 тыс. рублей вместо 10-20 тыс., юрлица до 200 тыс. рублей.

Штраф за организацию митинга или пикета без уведомления властей для граждан вырастет с 20-30 тыс. до 30-50 тыс. рублей, для юрлиц с 70-200 тыс. до 130-370 тыс. рублей.

Повышаются штрафы и за бытовые нарушения. По данным «Выберу.ру», курение в запрещенном месте может обойтись в 3 тыс. рублей, а проживание без регистрации в 10 тыс. рублей.

Правительство внесло законопроект в Госдуму этой осенью. После повышения штрафов бюджет может получать дополнительно до 5 млрд рублей. Чтобы закон вступил в силу, его должны принять во втором и третьем чтениях, одобрить в Совете Федерации и подписать президенту.

RSS: Новости на портале Anti-Malware.ru