



Netgear предлагает исследователям до $15 000 за найденный баг

Netgear предлагает исследователям до $15 000 за найденный баг

Netgear предлагает исследователям до $15 000 за найденный баг

Компания Netgear объявила о запуске программы выплат вознаграждений за уязвимости, и многие уже назвали эту bug bounty инициативу одним из наиболее легких способов заработка для исследователей. Дело в том, что о небезопасности IoT-устройств прекрасно известно всем, а Netget является одним из крупнейших производителей сетевого оборудования в мире.

Bug bounty программа Netgear, в свою очередь, актуальна для роутеров компании, беспроводных камер наблюдения, mesh Wi-Fi систем. Сомневаться в том, что «дыр» в оборудовании Netgear предостаточно, не приходится. Например, совсем недавно, в конце декабря 2016 года, в ряде моделей роутеров компании обнаружен опасный баг, позволяющий полностью скомпрометировать эти девайсы. Также в декабре стало известно о 0-day уязвимости в роутерах Netgear WNR2000.

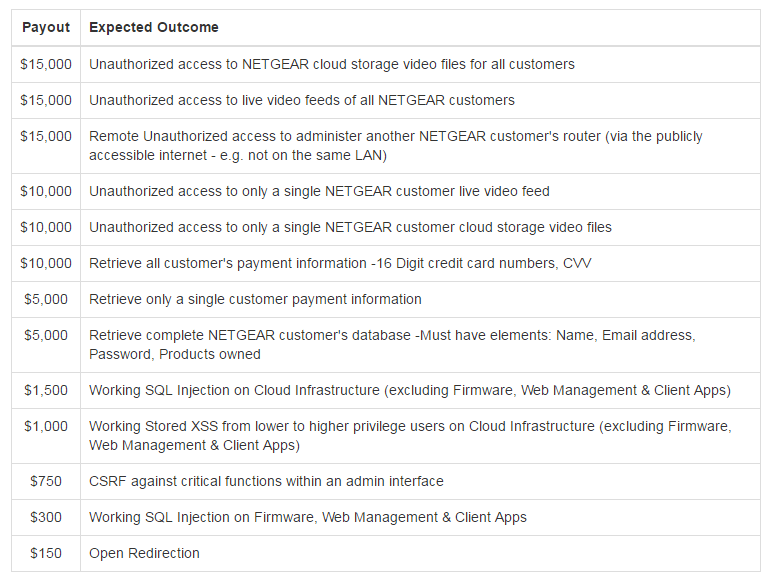
Bug bounty программа подразумевает вознаграждения от 150 до 15 000 долларов США. Баги можно искать в самом железе, API, мобильных приложениях. Тестировать проблемы и эксплоиты для них разрешается только на своем оборудовании, не нарушая закон и не подвергая опасности сторонних пользователей.

Ниже можно увидеть «прайс-лист», опубликованный Netgear. Самое большое вознаграждение (15 000 долларов) ожидает тех исследователей, которые обнаружат уязвимости в облачном хранилище видеофайлов, в сервисе для видеотрансляций, а также проблемы, позволяющие удаленно получить доступ администратора к роутерам компании. Кроме того, несколько тысяч долларов можно заработать и на таких распространенных проблемах, как XSS- и SQL-уязвимости, а также на CSRF-багах, пишет xakep.ru.


Подпишитесь на новости

Домен без маски: в рунете закрывают анонимную регистрацию

Зарегистрировать пачку российских доменов на выдуманного владельца должно стать сложнее. Координационный центр доменов .RU/.РФ рассказал о новых правилах, призванных усложнить жизнь кибермошенникам. Главный инструмент — идентификация администраторов через ЕСИА, то есть Госуслуги.

По сообщению центра, изменения связаны с законом №569-ФЗ, вступившим в силу 1 сентября 2026 года, и касаются зон .RU, .РФ и .SU.

Операции с доменами требуют обязательной идентификации, а регистраторы должны быть российскими юридическими лицами из специального реестра.

Советник директора центра Владимир Горжалцан представил меры на международном форуме по информационной безопасности, прошедшем 22-24 сентября в Москве. По его оценке, новые требования лишают злоумышленников возможности массово оформлять домены на вымышленных лиц.

Ставка понятна: меньше фиктивных владельцев — сложнее запускать конвейер фишинговых сайтов и прятаться за липовыми регистрационными данными. Параллельно действует «Доменный патруль», который связывает организации, выявляющие угрозы, с регистраторами.

По данным Координационного центра, среднее время реагирования на вредоносные ресурсы составляет менее шести часов. Одна из целей нововведения — защита пользователей от мошенничества и повышение прозрачности доменной инфраструктуры.

Анонимная регистрация получает серьёзное препятствие. Но проверенная личность владельца ещё не делает сайт безопасным.

Ранее мы писали, что Рег.ру запустил идентификацию владельцев сайтов через Госуслуги.

RSS: Новости на портале Anti-Malware.ru