



Netgear предлагает исследователям до $15 000 за найденный баг

Netgear предлагает исследователям до $15 000 за найденный баг

Netgear предлагает исследователям до $15 000 за найденный баг

Компания Netgear объявила о запуске программы выплат вознаграждений за уязвимости, и многие уже назвали эту bug bounty инициативу одним из наиболее легких способов заработка для исследователей. Дело в том, что о небезопасности IoT-устройств прекрасно известно всем, а Netget является одним из крупнейших производителей сетевого оборудования в мире.

Bug bounty программа Netgear, в свою очередь, актуальна для роутеров компании, беспроводных камер наблюдения, mesh Wi-Fi систем. Сомневаться в том, что «дыр» в оборудовании Netgear предостаточно, не приходится. Например, совсем недавно, в конце декабря 2016 года, в ряде моделей роутеров компании обнаружен опасный баг, позволяющий полностью скомпрометировать эти девайсы. Также в декабре стало известно о 0-day уязвимости в роутерах Netgear WNR2000.

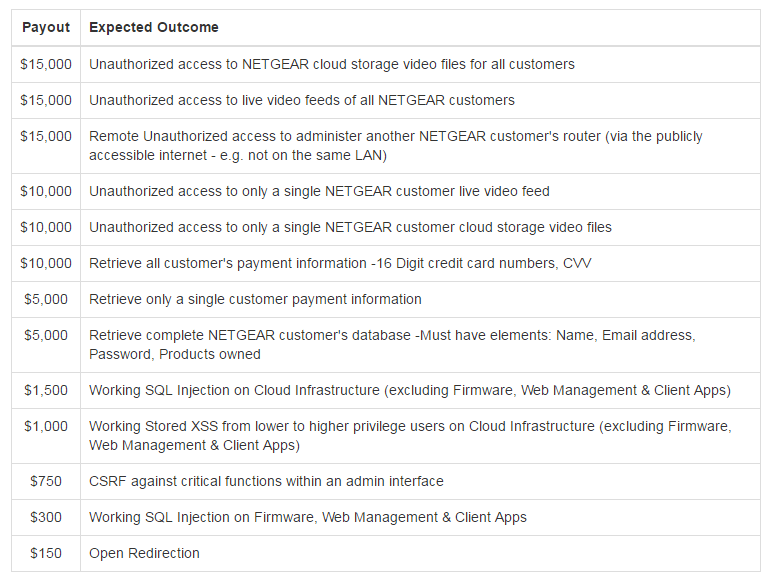
Bug bounty программа подразумевает вознаграждения от 150 до 15 000 долларов США. Баги можно искать в самом железе, API, мобильных приложениях. Тестировать проблемы и эксплоиты для них разрешается только на своем оборудовании, не нарушая закон и не подвергая опасности сторонних пользователей.

Ниже можно увидеть «прайс-лист», опубликованный Netgear. Самое большое вознаграждение (15 000 долларов) ожидает тех исследователей, которые обнаружат уязвимости в облачном хранилище видеофайлов, в сервисе для видеотрансляций, а также проблемы, позволяющие удаленно получить доступ администратора к роутерам компании. Кроме того, несколько тысяч долларов можно заработать и на таких распространенных проблемах, как XSS- и SQL-уязвимости, а также на CSRF-багах, пишет xakep.ru.


Подпишитесь на новости

Spectre вернулась: новая атака вытаскивает хеш пароля root из памяти Linux

Процессор помнит старый код, хотя на его месте уже работает новый. На этой нестыковке исследователи VUSec и Scuola Superiore Sant’Anna построили Branch Target Reuse — новый вариант Spectre v2. Атака затрагивает JIT-компиляторы, которые создают машинный код во время работы программы.

Подробности опубликованы в исследовании BTR. Когда участок памяти освобождают и используют повторно, предсказатель переходов CPU может сохранить устаревшую запись.

Процессор спекулятивно выполняет инструкции по старому адресу, а следы в кеше позволяют извлекать секретные данные.

Исследователи подтвердили проблемное поведение на протестированных процессорах Intel, AMD и Arm. Они изучили JIT-движки Firefox, GraalVM и Linux, но практические результаты различаются.


Самый убедительный пример — два эксплойта против ядра Linux. На системе Intel с действовавшими защитами исследователи продемонстрировали извлечение хеша пароля root за минуты. Именно хеша: готовый пароль и автоматический вход администратора атака не выдаёт.

Для Firefox подготовлен PoC, однако до полноценного браузерного эксплойта ещё требуется работа. В GraalVM практическую эксплуатацию в экспериментах затрудняла очистка состояния предсказателя.

Атакующему нужно выполнять непривилегированный код в подходящей JIT-среде. Одна лишь модель процессора ещё не означает, что конкретную систему можно успешно атаковать.

Защита уже появилась в ядре Linux и GraalVM. Mozilla делает ставку на завершение внедрения изоляции сайтов.

Spectre, похоже, уходить не собирается: ускоряя выполнение кода, процессоры продолжают оставлять исследователям новые поводы заглянуть туда, куда обычной программе нельзя.

RSS: Новости на портале Anti-Malware.ru