



Троян PluginPhantom для скрытности использует фреймворк DroidPlugin

Троян PluginPhantom для скрытности использует фреймворк DroidPlugin

Троян PluginPhantom для скрытности использует фреймворк DroidPlugin

Специалисты Palo Alto Networks предупредили о появлении нового Android-трояна PluginPhantom, который маскирует свою деятельность под работу плагинов, используя для этого фреймфорк DroidPlugin.

Основная задача PluginPhantom – хищение данных. Вредонос способен похитить любые файлы, контакты и журналы звонков, информацию о местонахождении пользователя, данные Wi-Fi (SSID, пароль, IP- и MAC-адрес), а также информацию о системе. Кроме того, PluginPhantom может тайно делать фото фронтальной или основной камерой, снимать скриншоты, перехватывать и отправлять SMS-сообщения, записывать аудио с микрофона устройства и перехватывать нажатия клавиш.

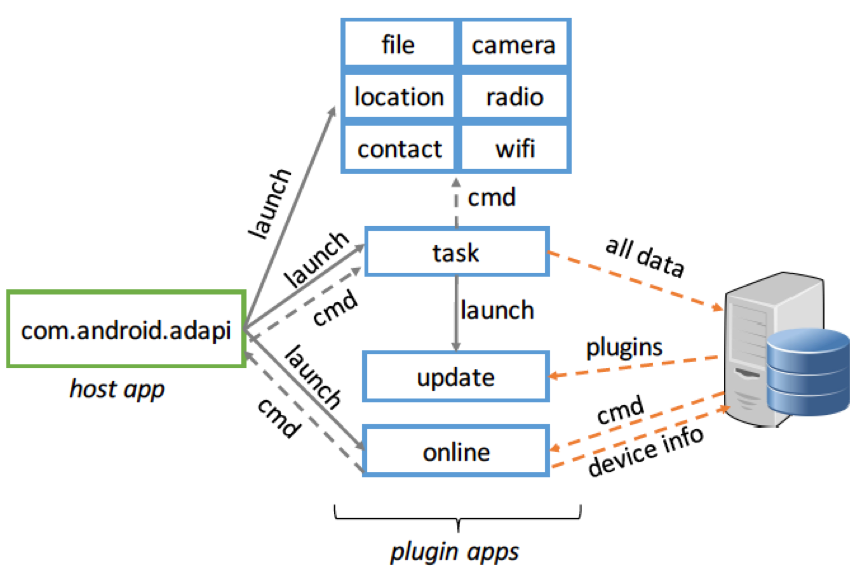
Исследователи считают, что PluginPhantom является наследником трояна Android.Trojan.Ihide, обнаруженного аналитиками TrustLock в июле 2016 года. Однако архитектура PluginPhantom отличается не только от его прародителя, но и от других угроз подобного рода: троян разделен на основное приложение и множество плагинов для него. Плагины представляют собой безобидные APK-файлы, а основное приложение малвари тоже не вызывает подозрений, так как не демонстрирует странного поведения, пишет xakep.ru.

Для работы PluginPhantom использует легитимный фреймворк DroidPlugin, созданный китайской компанией Qihoo 360. DroidPlugin позволяет приложению запускать дополнительные плагины без необходимости их установки (то есть пользователю не потребуется ничего подтверждать). В результате вредоносные функции PluginPhantom рассредоточены по разным плагинам, которые основное приложение вредоноса может загрузить и запустить в любой момент.


phantom_1


В настоящий момент PluginPhantom оснащается девятью плагинами, три из которых нужны для проведения базовых операций (поддержания связи с управляющим сервером и обновлений), а еще шесть используются для совершения вышеописанных вредоносных действий.

По данным специалистов Palo Alto Networks, в официальном каталоге приложений Google Play малварь пока замечена не была. Кто является основной целью трояна, неизвестно, но  исследователи заметили, что похищенные геолокационные данные преобразуются в формат, который используют навигационные приложения Baidu Maps и Amap Map, популярные в Китае.

Подпишитесь на новости

Apple объяснила глобальный сбой App Store и iCloud внутренним обновлением

Вечером 17 ноября по московскому времени у Apple произошел масштабный сбой. Не работали или работали с ошибками App Store, Apple Music, Apple Pay, вход в iCloud и Apple ID, почта iCloud, сайт iCloud.com и служба поддержки AppleCare.

Больше всего жалоб поступало из США, но проблемы возникли у пользователей по всему миру. Причину сбоя Apple назвала в заявлении для Bloomberg.

По словам компании, неполадки вызвало внутреннее обновление. Версию о кибератаке Apple исключила. Подробностей компания не раскрыла. Обновление затронуло и внутренние системы: инструменты сотрудников и работу розничных магазинов.

Первой на странице состояния систем Apple появилась проблема с AppleCare, около 19:15 по московскому времени. Через полчаса там отметили сбой App Store.

Мониторинговый проект NetBlocks сообщил, что неполадки международные и не связаны с ограничениями интернета в отдельных странах. К утру 18 ноября по московскому времени Apple отметила все проблемы как устраненные.

Сбой Apple стал очередным в серии крупных технических инцидентов в США за последние дни. Перед этим сбои затронули авиадиспетчерскую связь, из-за чего по всей стране останавливали вылеты, системы Microsoft и Агентство национальной безопасности. Госсекретарь США Марко Рубио заявил, что у властей нет признаков связи между этими инцидентами или участия враждебных сил.

RSS: Новости на портале Anti-Malware.ru