



Троян PluginPhantom для скрытности использует фреймворк DroidPlugin

Троян PluginPhantom для скрытности использует фреймворк DroidPlugin

Троян PluginPhantom для скрытности использует фреймворк DroidPlugin

Специалисты Palo Alto Networks предупредили о появлении нового Android-трояна PluginPhantom, который маскирует свою деятельность под работу плагинов, используя для этого фреймфорк DroidPlugin.

Основная задача PluginPhantom – хищение данных. Вредонос способен похитить любые файлы, контакты и журналы звонков, информацию о местонахождении пользователя, данные Wi-Fi (SSID, пароль, IP- и MAC-адрес), а также информацию о системе. Кроме того, PluginPhantom может тайно делать фото фронтальной или основной камерой, снимать скриншоты, перехватывать и отправлять SMS-сообщения, записывать аудио с микрофона устройства и перехватывать нажатия клавиш.

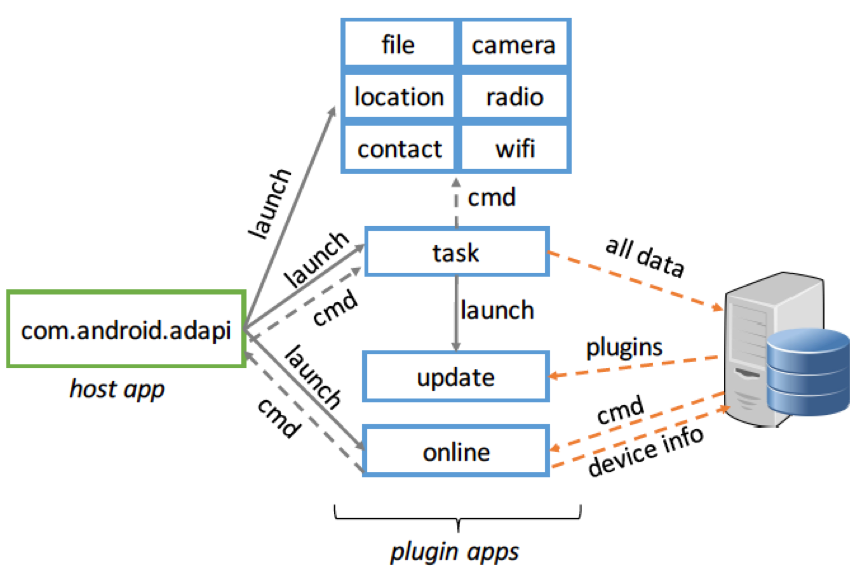
Исследователи считают, что PluginPhantom является наследником трояна Android.Trojan.Ihide, обнаруженного аналитиками TrustLock в июле 2016 года. Однако архитектура PluginPhantom отличается не только от его прародителя, но и от других угроз подобного рода: троян разделен на основное приложение и множество плагинов для него. Плагины представляют собой безобидные APK-файлы, а основное приложение малвари тоже не вызывает подозрений, так как не демонстрирует странного поведения, пишет xakep.ru.

Для работы PluginPhantom использует легитимный фреймворк DroidPlugin, созданный китайской компанией Qihoo 360. DroidPlugin позволяет приложению запускать дополнительные плагины без необходимости их установки (то есть пользователю не потребуется ничего подтверждать). В результате вредоносные функции PluginPhantom рассредоточены по разным плагинам, которые основное приложение вредоноса может загрузить и запустить в любой момент.


phantom_1


В настоящий момент PluginPhantom оснащается девятью плагинами, три из которых нужны для проведения базовых операций (поддержания связи с управляющим сервером и обновлений), а еще шесть используются для совершения вышеописанных вредоносных действий.

По данным специалистов Palo Alto Networks, в официальном каталоге приложений Google Play малварь пока замечена не была. Кто является основной целью трояна, неизвестно, но  исследователи заметили, что похищенные геолокационные данные преобразуются в формат, который используют навигационные приложения Baidu Maps и Amap Map, популярные в Китае.

Подпишитесь на новости

Яндекс тестирует в такси устройство для навигации при сбоях GPS

Яндекс испытывает на машинах такси небольшое устройство «Компас», которое помогает определять положение автомобиля, когда сигнал GPS пропадает или искажается. В тестировании участвуют 10 тыс. автомобилей, подключенных к сервису. Водителям устройство выдают бесплатно.

Подробности представители Яндекса рассказали CNews. «Компас» подключается к диагностическому разъему OBD и получает через CAN-шину данные о скорости вращения колес.

Встроенные гироскоп и акселерометр определяют, куда движется машина. Эти данные устройство по Bluetooth передает в приложение «Яндекс Про», через которое водители принимают заказы.

Приложение в реальном времени уточняет положение автомобиля на карте: учитывает последние полученные координаты, данные «Компаса» и сигналы ближайших точек Wi-Fi, которые опрашивает десятки раз в минуту.

Проблемы с навигацией мешают работе такси: водитель не может найти пассажира, пассажир не видит машину, и заказы отменяются. Сбои GPS в российских городах продолжаются с весны 2022 года, а с весны 2025-го к ним добавились регулярные отключения мобильного интернета.

Сроки окончания тестирования и более широкого внедрения в компании не называют. Позже «Компас» планируют сделать доступным и обычным водителям.

Похожее устройство Яндекс уже испытывал: в 2023 году компания тестировала гаджет Yandex Pathfinder, который тоже подключался к OBD-разъему и передавал данные на смартфон. В навигационных приложениях «Яндекса» с 2025 года также есть пошаговый режим, который ведет по заранее построенному маршруту без связи.

RSS: Новости на портале Anti-Malware.ru