



Троян PluginPhantom для скрытности использует фреймворк DroidPlugin

Троян PluginPhantom для скрытности использует фреймворк DroidPlugin

Троян PluginPhantom для скрытности использует фреймворк DroidPlugin

Специалисты Palo Alto Networks предупредили о появлении нового Android-трояна PluginPhantom, который маскирует свою деятельность под работу плагинов, используя для этого фреймфорк DroidPlugin.

Основная задача PluginPhantom – хищение данных. Вредонос способен похитить любые файлы, контакты и журналы звонков, информацию о местонахождении пользователя, данные Wi-Fi (SSID, пароль, IP- и MAC-адрес), а также информацию о системе. Кроме того, PluginPhantom может тайно делать фото фронтальной или основной камерой, снимать скриншоты, перехватывать и отправлять SMS-сообщения, записывать аудио с микрофона устройства и перехватывать нажатия клавиш.

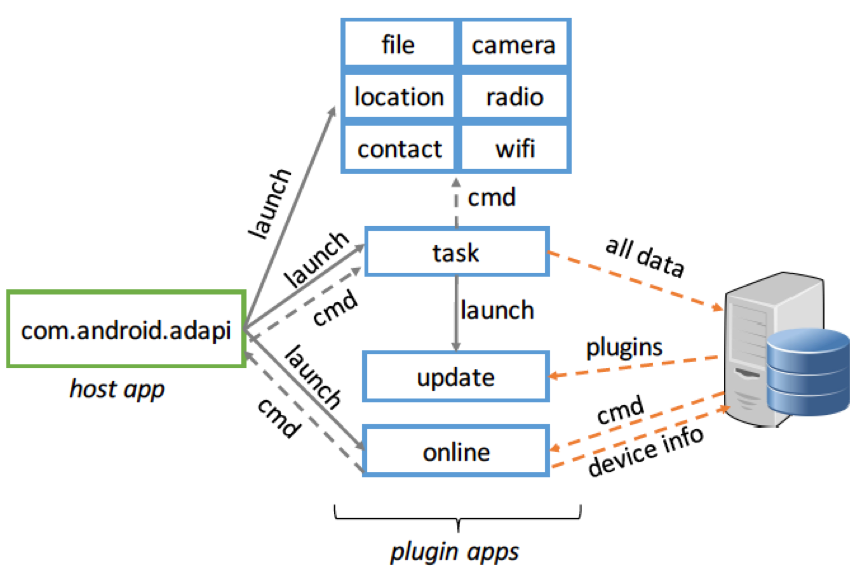
Исследователи считают, что PluginPhantom является наследником трояна Android.Trojan.Ihide, обнаруженного аналитиками TrustLock в июле 2016 года. Однако архитектура PluginPhantom отличается не только от его прародителя, но и от других угроз подобного рода: троян разделен на основное приложение и множество плагинов для него. Плагины представляют собой безобидные APK-файлы, а основное приложение малвари тоже не вызывает подозрений, так как не демонстрирует странного поведения, пишет xakep.ru.

Для работы PluginPhantom использует легитимный фреймворк DroidPlugin, созданный китайской компанией Qihoo 360. DroidPlugin позволяет приложению запускать дополнительные плагины без необходимости их установки (то есть пользователю не потребуется ничего подтверждать). В результате вредоносные функции PluginPhantom рассредоточены по разным плагинам, которые основное приложение вредоноса может загрузить и запустить в любой момент.


phantom_1


В настоящий момент PluginPhantom оснащается девятью плагинами, три из которых нужны для проведения базовых операций (поддержания связи с управляющим сервером и обновлений), а еще шесть используются для совершения вышеописанных вредоносных действий.

По данным специалистов Palo Alto Networks, в официальном каталоге приложений Google Play малварь пока замечена не была. Кто является основной целью трояна, неизвестно, но  исследователи заметили, что похищенные геолокационные данные преобразуются в формат, который используют навигационные приложения Baidu Maps и Amap Map, популярные в Китае.

Подпишитесь на новости

Шереметьево прорабатывает посадку на самолет через мессенджер МАКС

Аэропорт Шереметьево вместе с Минтрансом и разработчиками мессенджера МАКС прорабатывает возможность использовать приложение при посадке пассажиров на самолет. Об этом на Транспортной неделе рассказал заместитель генерального директора аэропорта по информационным технологиям Дмитрий Ильин.

Его слова приводит NEWS.ru. Проект пока находится на стадии обсуждения, сроков Ильин не назвал.

В долгосрочных планах аэропорта применение МАКСА на международных рейсах.

«С точки зрения долгосрочных перспектив, конечно, в далеких планах это и пограничный контроль, то есть международные перевозки, и применение мессенджера МАКС», — сказал Ильин.

Идею использовать МАКС для посадки раньше озвучивал Андрей Никитин. В июне, на старте эксперимента с посадкой по биометрии в Шереметьево, он как глава Минтранса говорил, что в перспективе проходить на борт можно будет через МАКС по QR-коду.

Осенью Никитин сообщил, что Минтранс рассматривает цифровое удостоверение личности Max ID для посадки на самолеты и поезда.

Эксперимент с посадкой по биометрии продлится до 1 апреля 2027 года. Сейчас он работает на рейсах «Аэрофлота» между Москвой и Санкт-Петербургом. Пассажиры, которые не хотят пользоваться биометрией, по-прежнему проходят на борт по документам.

RSS: Новости на портале Anti-Malware.ru