



Троян PluginPhantom для скрытности использует фреймворк DroidPlugin

Троян PluginPhantom для скрытности использует фреймворк DroidPlugin

Троян PluginPhantom для скрытности использует фреймворк DroidPlugin

Специалисты Palo Alto Networks предупредили о появлении нового Android-трояна PluginPhantom, который маскирует свою деятельность под работу плагинов, используя для этого фреймфорк DroidPlugin.

Основная задача PluginPhantom – хищение данных. Вредонос способен похитить любые файлы, контакты и журналы звонков, информацию о местонахождении пользователя, данные Wi-Fi (SSID, пароль, IP- и MAC-адрес), а также информацию о системе. Кроме того, PluginPhantom может тайно делать фото фронтальной или основной камерой, снимать скриншоты, перехватывать и отправлять SMS-сообщения, записывать аудио с микрофона устройства и перехватывать нажатия клавиш.

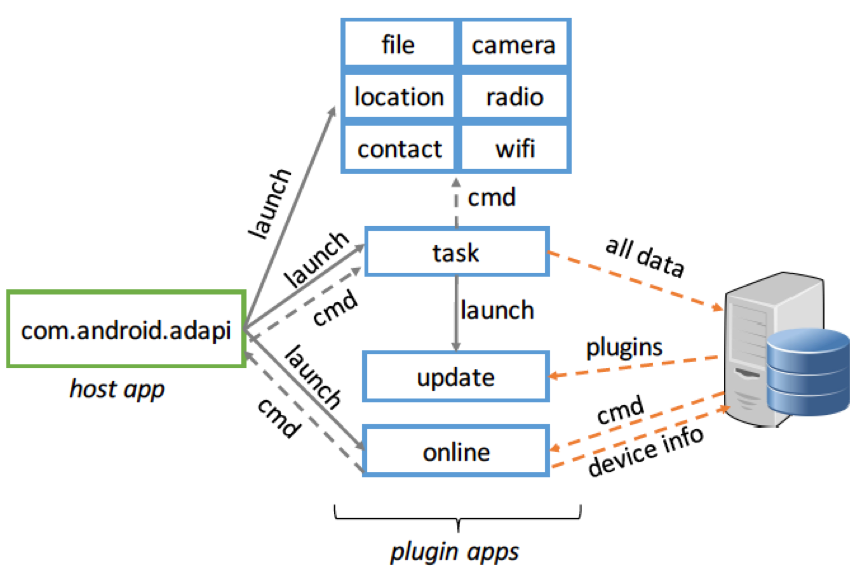
Исследователи считают, что PluginPhantom является наследником трояна Android.Trojan.Ihide, обнаруженного аналитиками TrustLock в июле 2016 года. Однако архитектура PluginPhantom отличается не только от его прародителя, но и от других угроз подобного рода: троян разделен на основное приложение и множество плагинов для него. Плагины представляют собой безобидные APK-файлы, а основное приложение малвари тоже не вызывает подозрений, так как не демонстрирует странного поведения, пишет xakep.ru.

Для работы PluginPhantom использует легитимный фреймворк DroidPlugin, созданный китайской компанией Qihoo 360. DroidPlugin позволяет приложению запускать дополнительные плагины без необходимости их установки (то есть пользователю не потребуется ничего подтверждать). В результате вредоносные функции PluginPhantom рассредоточены по разным плагинам, которые основное приложение вредоноса может загрузить и запустить в любой момент.


phantom_1


В настоящий момент PluginPhantom оснащается девятью плагинами, три из которых нужны для проведения базовых операций (поддержания связи с управляющим сервером и обновлений), а еще шесть используются для совершения вышеописанных вредоносных действий.

По данным специалистов Palo Alto Networks, в официальном каталоге приложений Google Play малварь пока замечена не была. Кто является основной целью трояна, неизвестно, но  исследователи заметили, что похищенные геолокационные данные преобразуются в формат, который используют навигационные приложения Baidu Maps и Amap Map, популярные в Китае.

Подпишитесь на новости

Для Android выпустили Bye, Censor! с локальным прокси вместо VPN

Разработчик под ником linux-over представил Bye, Censor! — приложение для Android, которое направляет трафик выбранных программ через локальный прокси, не создавая системного VPN-подключения. Оно предназначено для случаев, когда банковские и другие приложения отказываются работать при включённом VPN.

Как объясняет автор в публикации на Хабре, некоторые программы проверяют наличие VPN через Android и блокируют работу, даже если их собственный трафик исключён из туннеля.

Bye, Censor! использует ядро Xray, запущенное без Android VpnService. Приложение поднимает локальный SOCKS5-прокси с логином и паролем.

Пользователь отдельно указывает его параметры в программах, чей трафик нужно направлять через сервер. Остальные приложения продолжают подключаться к сети напрямую.


У подхода есть ограничение: программа должна поддерживать настройку прокси. Такая возможность есть в Telegram, а в Firefox её можно добавить расширением.

В приложениях Chrome и YouTube собственных настроек прокси нет. Для просмотра YouTube автор предлагает использовать браузер с соответствующей настройкой.

Согласно описанию проекта, поддерживаются подключения VLESS, VMess, Trojan и Shadowsocks, а также импорт подписок. Для установки нужны Android 13 или новее и устройство с архитектурой arm64.

Исходный код и APK опубликованы в репозитории проекта на GitHub. По словам автора, он создал приложение с помощью DeepSeek Harness.

RSS: Новости на портале Anti-Malware.ru