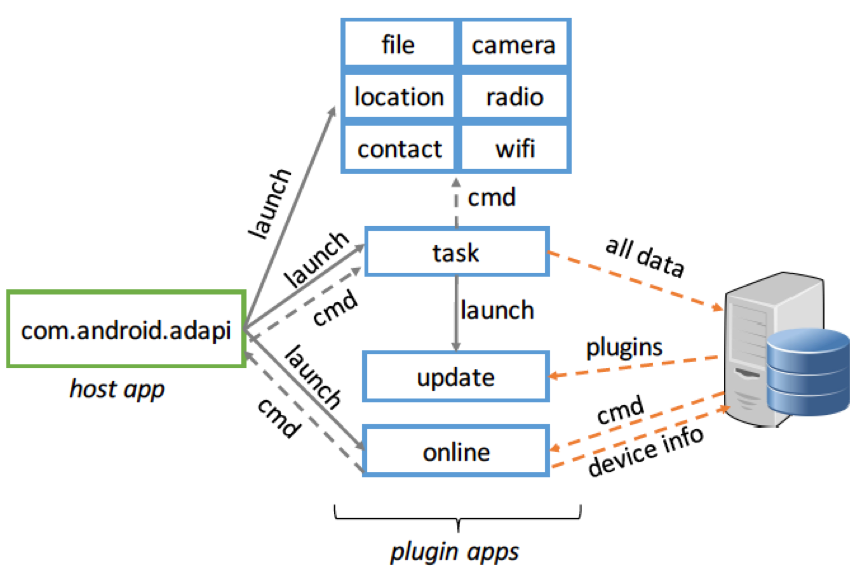
Специалисты Palo Alto Networks предупредили о появлении нового Android-трояна PluginPhantom, который маскирует свою деятельность под работу плагинов, используя для этого фреймфорк DroidPlugin.
Основная задача PluginPhantom – хищение данных. Вредонос способен похитить любые файлы, контакты и журналы звонков, информацию о местонахождении пользователя, данные Wi-Fi (SSID, пароль, IP- и MAC-адрес), а также информацию о системе. Кроме того, PluginPhantom может тайно делать фото фронтальной или основной камерой, снимать скриншоты, перехватывать и отправлять SMS-сообщения, записывать аудио с микрофона устройства и перехватывать нажатия клавиш.
Исследователи считают, что PluginPhantom является наследником трояна Android.Trojan.Ihide, обнаруженного аналитиками TrustLock в июле 2016 года. Однако архитектура PluginPhantom отличается не только от его прародителя, но и от других угроз подобного рода: троян разделен на основное приложение и множество плагинов для него. Плагины представляют собой безобидные APK-файлы, а основное приложение малвари тоже не вызывает подозрений, так как не демонстрирует странного поведения,
Для работы PluginPhantom использует легитимный фреймворк DroidPlugin, созданный китайской компанией Qihoo 360. DroidPlugin позволяет приложению запускать дополнительные плагины без необходимости их установки (то есть пользователю не потребуется ничего подтверждать). В результате вредоносные функции PluginPhantom рассредоточены по разным плагинам, которые основное приложение вредоноса может загрузить и запустить в любой момент.
В настоящий момент PluginPhantom оснащается девятью плагинами, три из которых нужны для проведения базовых операций (поддержания связи с управляющим сервером и обновлений), а еще шесть используются для совершения вышеописанных вредоносных действий.
По данным специалистов Palo Alto Networks, в официальном каталоге приложений Google Play малварь пока замечена не была. Кто является основной целью трояна, неизвестно, но исследователи заметили, что похищенные геолокационные данные преобразуются в формат, который используют навигационные приложения Baidu Maps и Amap Map, популярные в Китае.
Кибергруппировка The Gentlemen добавила Nvidia на свой сайт для вымогательства и пригрозила опубликовать якобы похищенные данные. При этом злоумышленники не представили образцов файлов или других доказательств взлома. Nvidia публично не подтверждала компрометацию.
Об этом сообщает Cybernews. На момент публикации таймер показывал 234 часа до предполагаемого раскрытия данных — менее десяти дней.
В записи размещены краткое описание Nvidia и контакт для переговоров через мессенджер Tox. Какие сведения могли попасть к преступникам, когда произошло предполагаемое проникновение и какие системы затронуты, не указано.
Сотрудник Cybernews Арас Назаровас отметил, что The Gentlemen ранее преувеличивала свои успехи, неверно связывала похищенные данные с компаниями и повторно использовала старые утечки.
По его оценке, нынешнее заявление может касаться ошибочно приписанных Nvidia данных либо небольшого инцидента.
Cybernews направило запрос в Nvidia. Масштаб и сам факт предполагаемой утечки пока не подтверждены.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.