



Троян PluginPhantom для скрытности использует фреймворк DroidPlugin

Троян PluginPhantom для скрытности использует фреймворк DroidPlugin

Троян PluginPhantom для скрытности использует фреймворк DroidPlugin

Специалисты Palo Alto Networks предупредили о появлении нового Android-трояна PluginPhantom, который маскирует свою деятельность под работу плагинов, используя для этого фреймфорк DroidPlugin.

Основная задача PluginPhantom – хищение данных. Вредонос способен похитить любые файлы, контакты и журналы звонков, информацию о местонахождении пользователя, данные Wi-Fi (SSID, пароль, IP- и MAC-адрес), а также информацию о системе. Кроме того, PluginPhantom может тайно делать фото фронтальной или основной камерой, снимать скриншоты, перехватывать и отправлять SMS-сообщения, записывать аудио с микрофона устройства и перехватывать нажатия клавиш.

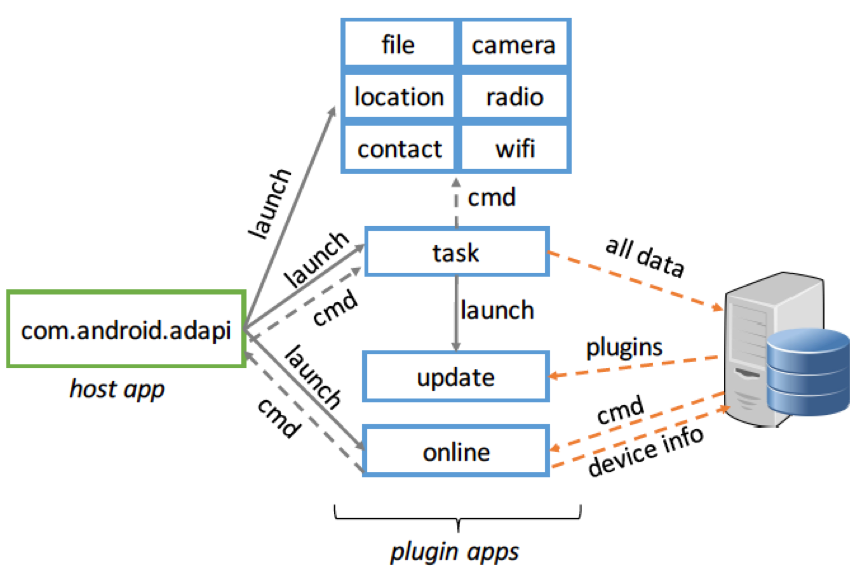
Исследователи считают, что PluginPhantom является наследником трояна Android.Trojan.Ihide, обнаруженного аналитиками TrustLock в июле 2016 года. Однако архитектура PluginPhantom отличается не только от его прародителя, но и от других угроз подобного рода: троян разделен на основное приложение и множество плагинов для него. Плагины представляют собой безобидные APK-файлы, а основное приложение малвари тоже не вызывает подозрений, так как не демонстрирует странного поведения, пишет xakep.ru.

Для работы PluginPhantom использует легитимный фреймворк DroidPlugin, созданный китайской компанией Qihoo 360. DroidPlugin позволяет приложению запускать дополнительные плагины без необходимости их установки (то есть пользователю не потребуется ничего подтверждать). В результате вредоносные функции PluginPhantom рассредоточены по разным плагинам, которые основное приложение вредоноса может загрузить и запустить в любой момент.


phantom_1


В настоящий момент PluginPhantom оснащается девятью плагинами, три из которых нужны для проведения базовых операций (поддержания связи с управляющим сервером и обновлений), а еще шесть используются для совершения вышеописанных вредоносных действий.

По данным специалистов Palo Alto Networks, в официальном каталоге приложений Google Play малварь пока замечена не была. Кто является основной целью трояна, неизвестно, но  исследователи заметили, что похищенные геолокационные данные преобразуются в формат, который используют навигационные приложения Baidu Maps и Amap Map, популярные в Китае.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru