



Троян PluginPhantom для скрытности использует фреймворк DroidPlugin

Троян PluginPhantom для скрытности использует фреймворк DroidPlugin

Троян PluginPhantom для скрытности использует фреймворк DroidPlugin

Специалисты Palo Alto Networks предупредили о появлении нового Android-трояна PluginPhantom, который маскирует свою деятельность под работу плагинов, используя для этого фреймфорк DroidPlugin.

Основная задача PluginPhantom – хищение данных. Вредонос способен похитить любые файлы, контакты и журналы звонков, информацию о местонахождении пользователя, данные Wi-Fi (SSID, пароль, IP- и MAC-адрес), а также информацию о системе. Кроме того, PluginPhantom может тайно делать фото фронтальной или основной камерой, снимать скриншоты, перехватывать и отправлять SMS-сообщения, записывать аудио с микрофона устройства и перехватывать нажатия клавиш.

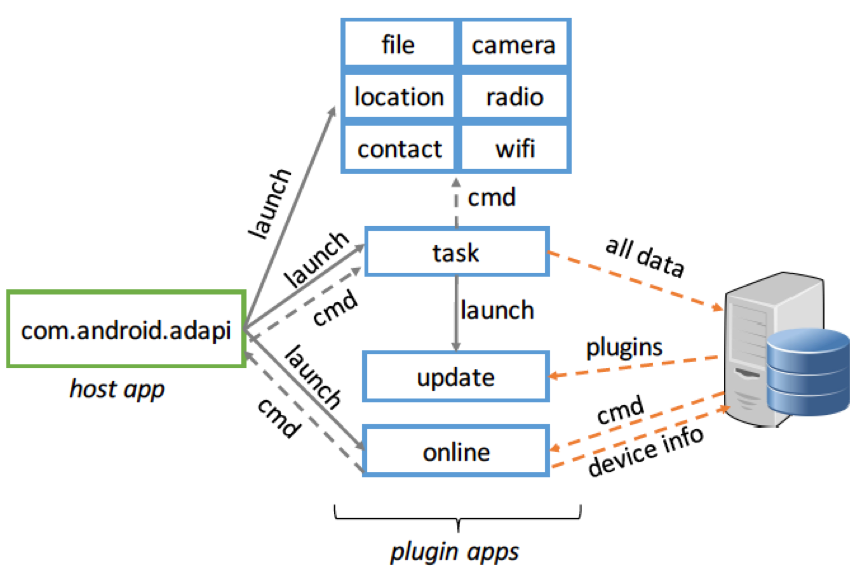
Исследователи считают, что PluginPhantom является наследником трояна Android.Trojan.Ihide, обнаруженного аналитиками TrustLock в июле 2016 года. Однако архитектура PluginPhantom отличается не только от его прародителя, но и от других угроз подобного рода: троян разделен на основное приложение и множество плагинов для него. Плагины представляют собой безобидные APK-файлы, а основное приложение малвари тоже не вызывает подозрений, так как не демонстрирует странного поведения, пишет xakep.ru.

Для работы PluginPhantom использует легитимный фреймворк DroidPlugin, созданный китайской компанией Qihoo 360. DroidPlugin позволяет приложению запускать дополнительные плагины без необходимости их установки (то есть пользователю не потребуется ничего подтверждать). В результате вредоносные функции PluginPhantom рассредоточены по разным плагинам, которые основное приложение вредоноса может загрузить и запустить в любой момент.


phantom_1


В настоящий момент PluginPhantom оснащается девятью плагинами, три из которых нужны для проведения базовых операций (поддержания связи с управляющим сервером и обновлений), а еще шесть используются для совершения вышеописанных вредоносных действий.

По данным специалистов Palo Alto Networks, в официальном каталоге приложений Google Play малварь пока замечена не была. Кто является основной целью трояна, неизвестно, но  исследователи заметили, что похищенные геолокационные данные преобразуются в формат, который используют навигационные приложения Baidu Maps и Amap Map, популярные в Китае.

Подпишитесь на новости

Студентки ЮФУ сообщили о скрытой съёмке в туалетах и попытках шантажа

Полиция организовала проверку после сообщений о возможной скрытой съёмке в женских туалетах Южного федерального университета в Ростове-на-Дону. Студентки заявили о публикации записей в интернете и попытках шантажа. В администрации ЮФУ сообщили, что скрытых камер и других устройств съёмки в санитарных помещениях не обнаружили.

О проверке и позиции университета сообщает РИА Новости, подробности жалоб приводит «Газета.Ru».

По словам студенток, неизвестные распространяли записи на порносайтах. Одна из девушек рассказала, что её одногруппнице прислали кадр из туалета и потребовали интимные фотографии, угрожая разослать видео знакомым. Некоторые учащиеся обратились в полицию и прокуратуру.

В ЮФУ заявили, что передали сведения о возможных угрозах правоохранительным органам и оказывают им содействие. Студенткам, столкнувшимся с давлением, предложили обратиться в администрацию за поддержкой.

Глава «Лиги безопасного интернета» Екатерина Мизулина сообщила о намерении направить обращения в Генпрокуратуру и Следственный комитет, а также попросить Роскомнадзор ограничить доступ к ресурсам с предполагаемыми записями.

В университете призвали не распространять непроверенные сведения и материалы, которые могут навредить учащимся.

RSS: Новости на портале Anti-Malware.ru