



Twitter командует зомби-сетью из Android-гаджетов

Twitter командует зомби-сетью из Android-гаджетов

Twitter командует зомби-сетью из Android-гаджетов

Вирусная лаборатория ESET обнаружила вредоносное приложение Twitoor, которое управляет Android-гаджетами через Twitter. Вредоносная программа распространяется через мобильный спам. Она маскируется под проигрыватель порно или приложение для отправки MMS.

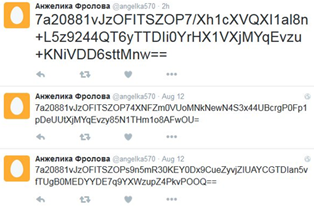
После запуска Twitoor незаметно для пользователя проверяет заданные Twitter-аккаунты на предмет команд мошенников. В зависимости от полученных инструкций, малварь скачивает банковские трояны или переходит на другие аккаунты.


Анжелика Фролова велит своей зомби-сети скачивать трояны


Как считает Лукаш Стефанко, вирусный аналитик ESET, в любой момент Twitoor может начать распространение другой малвари, например мобильного шифратора.

«Twitter впервые использовали для управления ботнетом на Windows в 2009 году. Аналог на Android был обнаружен только сейчас. В будущем, возможно, плохие парни воспользуются статусами на Facebook, поработают в Linkedin или других соцсетях», – предполагает Стефанко.

По словам Стефанко, обнаружить и блокировать Twitoorсложно, поскольку малварь действует через соцсети вместо «традиционной» связи через командный сервер. Кроме того, владельцы зомби-сети застраховали себя от блокировки мошеннических аккаунтов.

ESET обнаружила вредоносное приложение Twitoor, которое управляет Android-гаджетами через Twitter. Вредоносная программа распространяется через мобильный спам. Она маскируется под проигрыватель порно или приложение для отправки MMS." />
Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru