



ЛК обнаружила новую угрозу для пользователей мобильных устройств

ЛК обнаружила новую угрозу для пользователей мобильных устройств

ЛК обнаружила новую угрозу для пользователей мобильных устройств

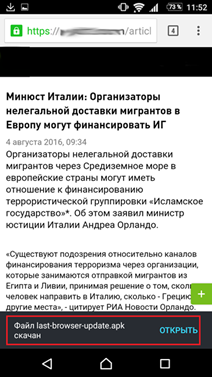
Эксперты «Лаборатории Касперского» обнаружили, что пользователи Android рискуют получить на свои устройства банковского троянца во время просмотра новостных сайтов. Угроза была выявлена сегодня, и она до сих пор актуальна. Зловред маскируется под обновления для браузера – вредоносное приложение называется last-browser-update.apk, однако защитные решения «Лаборатории Касперского» распознают в нем одного из представителей семейства троянцев Svpeng.    

Как выяснилось, банковский троянец попадает к ничего не подозревающим пользователям из-за особенностей рекламной сети Google AdSense, с помощью которой многие сайты (отнюдь не только новостные) показывают таргетированную рекламу. Зарегистрировать свое рекламное сообщение в этой сети может любой желающий, чем, по всей видимости, и воспользовались злоумышленники. В результате теперь при посещении страницы с этим «рекламным объявлением» пользователь загружает на свое устройство вредоносную программу. 


Загрузка вредоносного приложения при заходе на новостной сайт, использующий AdSense


«Банковские троянцы семейства Svpeng уже давно известны «Лаборатории Касперского». Они всячески скрывают свое присутствие в системе и даже пытаются мешать работе некоторых популярных в России защитных решений для мобильных устройств. Svpeng может красть информацию о банковских картах пользователя с помощью фишинговых окон, перехватывать, удалять и отправлять текстовые сообщения. Кроме того, зловред собирает внушительное количество данных с телефона пользователя – историю звонков, текстовых и мультимедийных сообщений, контакты и закладки браузера. Так что если вы не хотите ставить под удар сохранность подобной информации, используйте надежное защитное решение», – рассказывает Михаил Кузин, антивирусный аналитик «Лаборатории Касперского».

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru