



Реклама навязывает пользователям Chrome вредоносное расширение

Реклама навязывает пользователям Chrome вредоносное расширение

Реклама навязывает пользователям Chrome вредоносное расширение

Бельгийский исследователь в области безопасности Барт Блэйз (Bart Blaze) обнаружил новый метод навязывания вредоносного расширения для Chrome, в котором пользователей вводят в заблуждение, утверждая, что на их компьютерах находятся вредоносные программы.

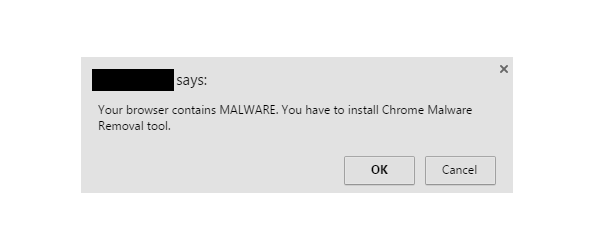
Эксперт впервые наткнулся на этот метод во время серфинга в интернете. На одном из сайтов, имя которого он не хотел называть, он заметил всплывающее окно, пытающееся ввести пользователей в заблуждение и сообщающее им о наличие мифических вредоносных программ на их компьютерах.

«Ваш браузер содержит вредоносные программы. Вы должны установить Chrome Malware Removal» - гласит всплывающее окно. Если пользователь нажимает OK, он перенаправляется на страницу Chrome Web Store, где может установить расширение Chrome Malware Removal.

Пытаясь выяснить, не был ли взломан или скомпрометирован посещенный им сайт, исследователь не смог найти подозрительно в его исходном коде.

Эксперт нашел источник всплывающего окна, но этот скрипт располагается не на самом посещенном сайте, а на стороннем ресурсе. Между этими двумя ресурсами существует договор, по которому посещенный сайт соглашается размещать у себя всплывающие окна третьей стороны.

Многие пользователи, если посмотреть отзывы в Chrome Web Store, считают само расширение тоже вредоносным.

Вебмастерам советуется не пользоваться предложениями размещения скриптов третьих сторон.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru