



Троян обманом принуждает устанавливать программы из Google Play

Троян обманом принуждает устанавливать программы из Google Play

Троян обманом принуждает устанавливать программы из Google Play

Каталог цифрового контента Google Play считается самым надежным источником ПО для смартфонов и планшетов под управлением ОС Android, однако в нем время от времени все же обнаруживаются всевозможные вредоносные программы. Недавно специалисты компании «Доктор Веб» выявили в этом каталоге более 190 приложений, в которых находится троянец Android.Click.95.

Троянец пугал пользователей наличием проблем на мобильных устройствах и заставляющий их устанавливать рекламируемые программы.

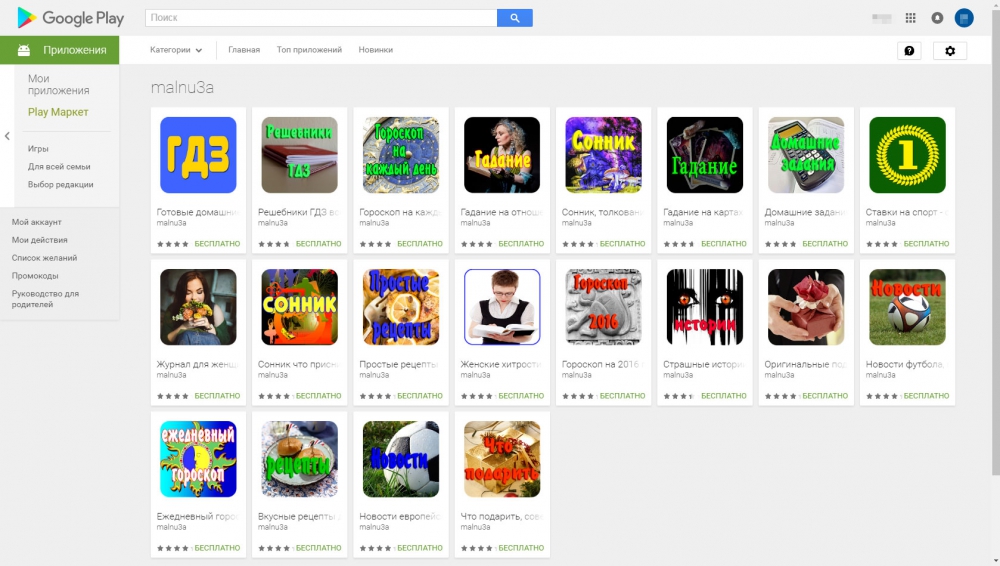
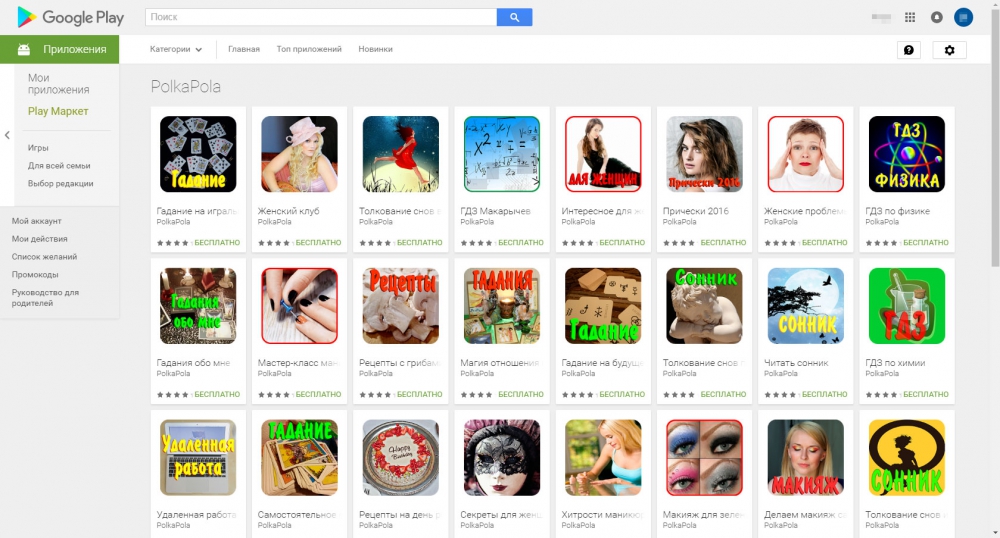
Все приложения, в которые встроен Android.Click.95, являются довольно примитивными поделками. В большинстве случаев они представляют собой типичные программы-сборники, содержащие различные советы, гороскопы, сонники, анекдоты и другую информацию на каждый день, свободно доступную в Интернете. Вирусные аналитики «Доктор Веб» обнаружили более 190 таких приложений, распространяемых в Google Play как минимум шестью разработчиками:allnidiv, malnu3a, mulache, Lohari, Kisjhka и PolkaPola. При этом в общей сложности троянца успели загрузить как минимум 140 000 пользователей. Компания Google уже оповещена об этом инциденте, однако на момент написания материала многие из выявленных приложений все еще доступны для загрузки.


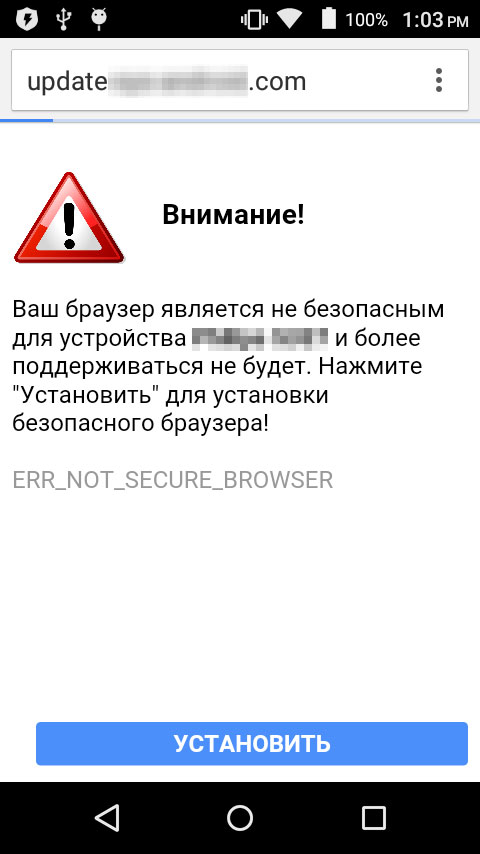
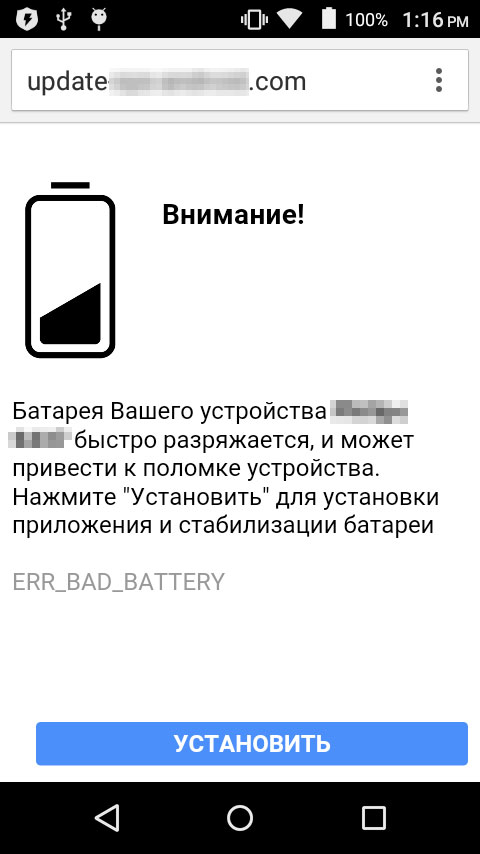
Попадая на мобильное устройство, Android.Click.95 начинает вредоносную деятельность не сразу, а лишь через 6 часов после того, как будет запущена содержащая троянца программа. Это сделано для того, чтобы отвести подозрения жертвы от истинного источника нежелательной активности в системе. По прошествии 6 часов Android.Click.95 проверяет, установлено ли на зараженном устройстве приложение, которое заранее указано в настройках троянца. В зависимости от результата Android.Click.95 открывает в веб-браузере мошеннический сайт с определенным тревожным сообщением. Например, если троянец не находит определенное приложение-браузер, пользователю демонстрируется соответствующее предупреждение о том, что его текущий веб-обозреватель небезопасен и нуждается в замене. Если же рекламируемая программа уже установлена, жертву пугают иной неполадкой – например, неисправностью аккумулятора, сообщает news.drweb.ru.


Как же пользователю решить возникшую внезапно «проблему», о которой он раньше и не подозревал? Естественно, установить предлагаемое злоумышленниками ПО. А чтобы наверняка заставить жертву установить рекламируемую программу, Android.Click.95 загружает мошенническую веб-страницу каждые 2 минуты, фактически не давая владельцу смартфона или планшета нормально пользоваться устройством.

После того как хозяин атакованного мобильного устройства все же соглашается установить предлагаемое ему ПО и нажимает соответствующую кнопку на веб-странице, он перенаправляется в каталог Google Play, в котором автоматически открывается раздел с той или иной программой, рекламируемой троянцем в данный момент. За каждую успешную установку злоумышленники получают денежное вознаграждение в рамках рекламных партнерских программ, поэтому неудивительно, что они создали так много различных копий Android.Click.95 в надежде на наибольшую финансовую отдачу.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru