



Создан новый эксплоит для уязвимости Stagefright

Создан новый эксплоит для уязвимости Stagefright

Создан новый эксплоит для уязвимости Stagefright

Страшная и ужасная уязвимость Stagefright вернулась. Хотя Android уже неоднократно патчили, справиться с проблемой до конца до сих пор не получилось. На этот раз эксплоит, работающий для самых популярных версий операционной системы, представили специалисты израильской компании NorthBit.

Компания Zimperium рассказала об уязвимость Stagefright в июле 2015 года. Этот баг, без преувеличения, поставил на уши всю индустрию, штука ли – почти миллиард уязвимых устройств (то есть почти все Android-девайсы мира)! Тогда уязвимость заставила производителей фрагментированного рынка Android сплотить ряды и объединить усилия для устранения проблемы. Именно Stagefright стоит поблагодарить за то, что у многих компаний появились регулярные графики выхода обновлений.

Впрочем, справиться с самой проблемой окончательно не удавалось – осенью 2015 года обнаружили Stagefright 2.0, и появился эксплоит для новой версии проблемы.

Теперь ситуацию ухудшили специалисты NorthBit, которые обнародовали подробную информацию (PDF) о новом экслойте, который получил название Metaphor. Атака по-прежнему производится на библиотеку libstagefright в Android Mediaserver, что приводит к полной компрометации устройства. Для реализации атаки жертву нужно только заманить на вредоносный сайт, где размещается созданное специальным образом изображение или видео. Сообщается, это эксплоит израильтян был создан «поверх» оригинального эксплоита компании Zimperium, сообщает xakep.ru.

Metaphor работает для Android 2.2 — 4.0, а также для Android 5.0 — 5.1, невзирая на защиту ASLR. Забавный факт: для обхода ASLR эксперты воспользовались уязвимостью CVE-2015-3864, эксплоит для которой некогда был опубликован самой компанией Google. По словам исследователей, перед их атакой уязвимы миллионы устройств во всем мире.

Эксперты протестировали свою разработку на аппаратах Nexus 5, HTC One, LG G3 и Samsung Galaxy S5. Видеодемонстрацию атаки можно увидеть ниже.  Подробный отчет исследователей NorthBit, описывающий создание эксплоита для Stagefright, доступен здесь (PDF).

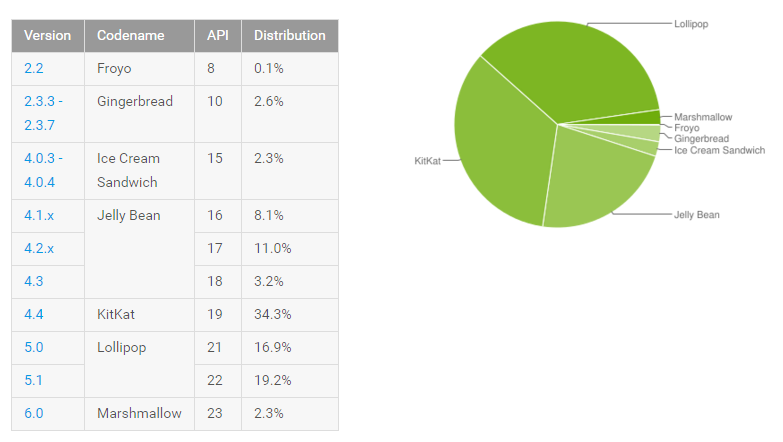
Небезынтересно и то, что в начале марта 2016 года официальная статистика относительно использования различных версий Android выглядела следующим образом (см. иллюстрацию ниже). Как можно видеть, Android Lollipop (5.0-5.1) наконец-то стала самой используемой версией ОС, заняв 36,1% рынка, но ей на пятки по-прежнему наступает версия KitKat (4.4) с 34,3%. Новейшая Marshmallow до сих пор установлена лишь на 2,3% устройств. Эти цифры очень хорошо иллюстрируют серьезную фрагментацию рынка, а также позволяют понять, что огромное количество пользователей Android вообще никогда не получали исправлений для Stagefright, не говоря о других багах.


Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru