



Число троянов-вымогателей значительно возросло

Число троянов-вымогателей значительно возросло

Число троянов-вымогателей значительно возросло

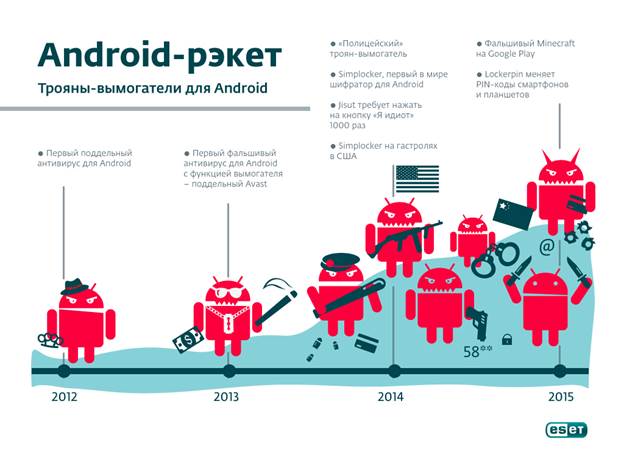
Международная антивирусная компания ESET подготовила отчет, посвященный наиболее актуальной мобильной угрозе современности – троянам-вымогателям для операционной системы Android (ransomware). Отчет представлен в рамках Всемирного мобильного конгресса 2016 в Барселоне.

На протяжении 2015 года вирусная лаборатория ESET ежемесячно обнаруживала около 200 новых образцов Android-угроз. Среди них преобладают типичные для данной платформы троянские программы, и одновременно растет доля троянов-вымогателей. 

Прообразом современных вымогателей для Android были поддельные антивирусы, обнаруженные в 2012 году. В течение последующих трех лет  развитие мобильных угроз осуществлялось по сценариям, отработанным в среде Windows: усложнение функционала, совершенствование кодовой базы, увеличение охвата, применение социальной инженерии. 

В 2013 году зафиксированы первые фальшивые антивирусы с функцией вымогателя, способные блокировать экран зараженного устройства. 

В 2014 году вирусные аналитики ESET обнаружили Simplocker – первый шифратор для Android, в 2015 – вымогатель Lockerpin, меняющий PIN-код на смартфонах и планшетах. По данным статистики ESET LiveGrid, в отличие от большинства Android-вымогателей, нацеленных на пользователей из России и Украины, 72 % устройств, зараженных Lockerpin, находится в США. 

Чтобы избежать заражения троянами-вымогателями, ESET рекомендует загружать мобильные приложения только в официальных магазинах (Google Play), предварительно изучая отзывы других пользователей, и защитить смартфоны и планшеты на Android современным антивирусным ПО.


Интеллектуальное решение ESET NOD32 Mobile Security для Android детектирует известные и новые мобильные угрозы.


Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru