



ЛК обнаружила опасную угрозу для пользователей Android

ЛК обнаружила опасную угрозу для пользователей Android

ЛК обнаружила опасную угрозу для пользователей Android

«Лаборатория Касперского» обнаружила один из самых опасных мобильных троянцев, атакующих пользователей Android. Зловред Acecard крадет данные банковских карт и учетные данные для доступа к различным мобильным и онлайн-сервисам, перекрывая официальные приложения фишинговыми окнами.

Однако в отличие от многих аналогичных вредоносных программ, Acecard обладает функцией перекрытия абсолютно любого приложения по команде злоумышленников, что делает возможности троянца практически безграничными. В настоящее время зловред активен во многих странах мира, однако заражению им в большей степени подвержены пользователи в России, Австралии, Германии, Австрии и Франции.  

Новейшие модификации Acecard способны атаковать более 30 финансовых приложений, включая платежный сервис PayPal и системы мобильного банкинга, а также ряд популярных мессенджеров (WhatsApp, Viber, Skype) и мобильных приложений социальных сетей (Instagram, «ВКонтакте», «Одноклассники», Facebook, Twitter). Кроме того, как выяснили эксперты «Лаборатории Касперского», ряд модификаций Acecard способен перекрывать окно приложений Google Play и Google Music для того чтобы заполучить данные банковской карты пользователя. 

Помимо фишинговых приемов, в арсенале Acecard есть также функция перехвата SMS от банков с одноразовыми паролями для денежных транзакций, и в область интересов злоумышленников при этом попали 17 российских банков. Кроме того, некоторые модификации зловреда способны получать права суперпользователя, укореняясь в системной папке устройства, вследствие чего избавиться от Acecard стандартными средствами невозможно. 

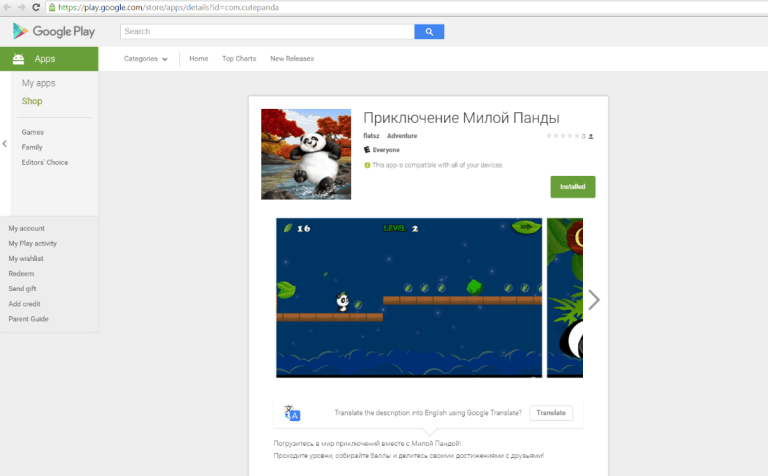
Распространяется троянец под именами Flash Player или PornoVideo, хотя иногда используются и другие названия, похожие на легитимные и популярные программы. К примеру, эксперты «Лаборатории Касперского» находили его в официальном магазине Google Play под видом вполне невинной игры.


Страница игрового приложения, под которое маскируется троянец Acecard, в Google Play


Как выяснилось, за созданием Acecard стоят те же люди, которые ранее разработали первую мобильную программу-шифровальщик Pletor и первый Tor-троянец для Android – Torec. Как полагают эксперты «Лаборатории Касперского», создатели этих зловредов имеют русское происхождение.

«Троянец Acecard заметно активизировался в последнее время. Злоумышленники используют практически все возможные способы для его распространения – и под видом других программ, и через официальный магазин приложений, и через другие троянцы. Сочетание столь широких способов распространения с использованием уязвимостей в ОС, которые эксплуатирует Acecard, а также широкий набор функций и возможности зловреда делают этого мобильного банкера одной из самых опасных угроз для пользователей Android», – отметил Роман Унучек, антивирусный эксперт «Лаборатории Касперского». 

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru