


Новый Solar inCode получил технологии деобфускации и декомпиляции

Новый Solar inCode получил технологии деобфускации и декомпиляции

Новый Solar inCode получил технологии деобфускации и декомпиляции

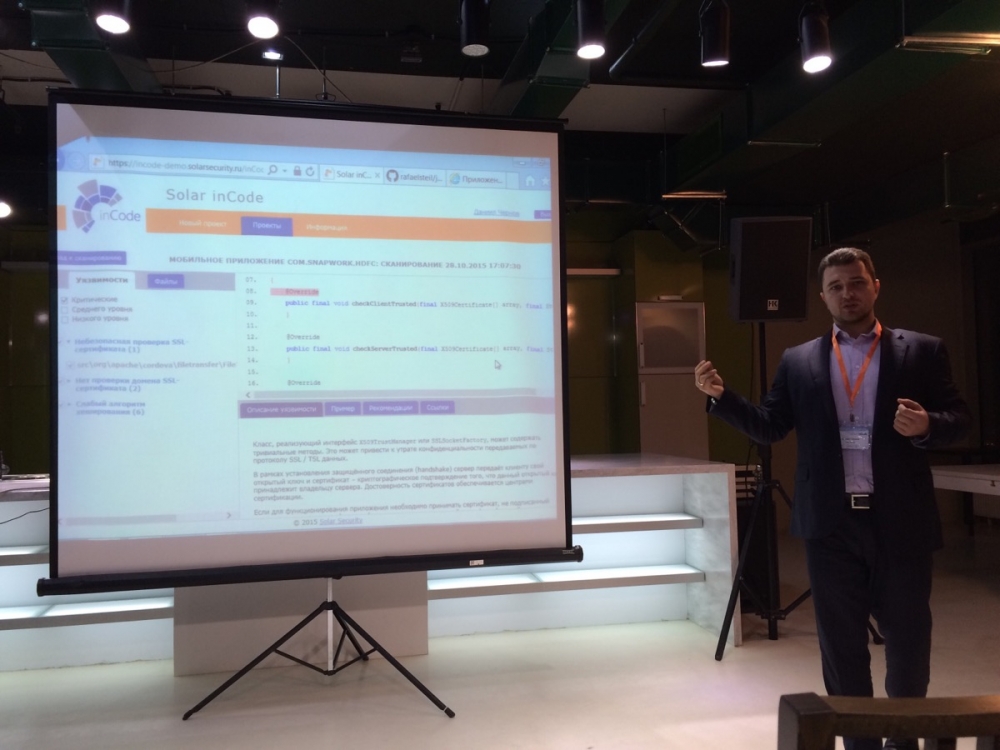
Компания Solar Security представила новый отечественный инструмент проверки безопасности приложений Solar inCode, сочетающий в себе статические технологии анализа кода и научные подходы к реверс-инжинирнгу.


Solar inCode является инструментом статического анализа кода, предназначенным для выявления уязвимостей и недекларированных возможностей (НДВ) в программном обеспечении. Анализ приложений проводится методом «белого ящика» , даже при отсутствии исходного кода, что является основной отличительной чертой продукта. Для этого достаточно загрузить в сканер рабочие файлы приложений, а в случае мобильных приложений – просто скопировать в сканер ссылку из Apple Store или Google Play.

Технологии деобфускации и декомпиляции, реализованные в Solar inCode, позволяют восстанавливать исходный код с высокой степенью точности, даже если к нему были применены обфусцирующие (запутывающие) преобразования. Для повышения качества анализа кода используется четыре различные технологии, включая taint-анализ, а для снижения количества ложных срабатываний – технологический модуль Fuzzy Logic Engine с авторскими алгоритмами фильтрации уязвимостей.


Презентация Solar inCode


«Можно сказать, что inCode – это продукт, в котором научная мысль нашла свое достойное техническое воплощение. В команде разработки три кандидата наук, двое из которых защитили свои диссертации по декомпиляции кода, поэтому заложенные в продукт технологии дают принципиально новый уровень его использования: как с точки зрения удобства, так и с точки зрения эффективности оценки защищенности приложений», – комментирует Даниил Чернов, руководитель направления inCode компании Solar Security.

Solar in Code создавался как инструмент для специалистов по безопасности, отсюда и особое внимание, которое было уделено системе отчетности. Основное его отличие заключается в том, что он выдает детальные рекомендации по настройке наложенных средств защиты (SIEM, WAF, NGFW), блокирующих возможности эксплуатации уязвимостей до момента их устранений. Для разработчиков же предусмотрены отчеты с описанием выявленных уязвимостей со ссылками на соответствующие участки кода и рекомендации по их устранению путем внесения изменений в код, что существенно упрощает задачи разработки.

На данный момент Solar inCode позволяет анализировать онлайн и мобильные приложения, написанные на самых популярных языках: Java, Scala, PHP, Objective C, Java for Android. В планах по развитию продукта расширение списка анализируемых языков: JavaScript, PL/SQL,1С и С#.

«За последнее время риски эксплуатации уязвимостей программного кода значительно выросли, – отмечает Игорь Ляпунов, генеральный директор Solar Security, – по нашим данным, которые содержат отчеты JSOC, более 60 % успешных кибератак, нацеленных на внешние бизнес-приложения, реализуются через уязвимости в ПО. При том, что тема безопасности приложений достаточно нова, большинство профессионалов в области безопасности понимают, что от качества кода стала напрямую зависеть защищенность информации, денег, а подчас и целых компаний».

Подпишитесь на новости

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru