


Украина вводит санкции против Лаборатории Касперского и Доктор Веб

Украина вводит санкции против Лаборатории Касперского и Доктор Веб

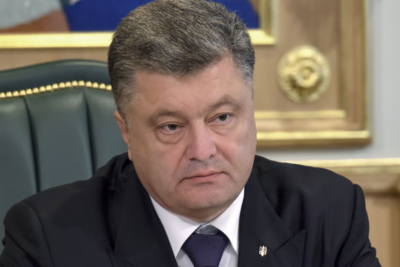
Перт Порошенко

Опубликован указ Петра Порошенко в вступлении в силу санционного списка из почти 400 человек 90 юрлиц, которых Киев обвиняет в «преступной деятельности против Украины». Под украинские санкции попали в том числе разработчики антивирусов ЗАО «Лаборатория Касперского» и ООО "Доктор Веб".

Украинские санкции, которые подразумевают экономические и другие ограничения, вводятся сроком на год. Как сообщил сегодня Порошенко, черный список был составлен по решению Совета по нацбезопасности Украины и разрабатывался «в четкой координации» с Евросоюзом и США.

К опубликованному указу приложены два списка — в первый были внесены 388 человек, во втором — более сотни компаний и организаций.

Примечательно, что под персональные санкции попали не только россияне, но и целый ряд греческих, израильских, итальянских, сербских и испанских политиков и журналистов. Также в черный список внесены российские депутаты, крупные чиновники, артисты, а также журналисты крупнейших российских СМИ. В их числе глава Чечни Рамзан Кадыров, глава Минсельхоза Александр Ткачёв, советник президента РФ Сергей Глазьев, певец и депутат Иосиф Кобзон, президент РАН Владимир Фортов, детский омбудсмен Павел Астахов, гендиректор МИА «Россия сегодня» Дмитрий Киселёв, представители властей ДНР и ЛНР и даже несколько простых ополченцев, например Моторола.

В списке юридических лиц фигурирует множество российских банков и компаний причем не только оборонных, как «Алмаз-Антей», или авиационных, как «Аэрофлот» — под украинские санкции попали даже разработчики антивирусов ЗАО "Лаборатория Касперского" (производитель Антивируса Касперского) под пунктом №30 в списке и ООО "Доктор Веб" (производителя антивируса Dr.Web) под пунктом №23 в списке. Также в списке — телекомпании «Первый канал», НТВ, «Россия-24».


Claude помог хакерам пробраться во внутренний репозиторий OpenAI

Команда белых хакеров превратила загрузку одной картинки на официальном форуме OpenAI в пропуск к корпоративным аккаунтам ChatGPT, Codex и закрытому репозиторию компании. Взлом занял менее трёх суток, а значительную часть работы помог выполнить ИИ.

Как рассказали исследователи HackTron AI, точкой входа стал форум community.openai.com на платформе Discourse.

При загрузке изображений он использовал ImageMagick и библиотеку libheif, в которой обнаружилось переполнение буфера. Специально подготовленный HEIC-файл позволил удалённо выполнить код и получить административный доступ к форуму.

На этом цепочка только разогрелась. Исследователи воспользовались отдельной ошибкой в системе единого входа OpenAI: токены аутентификации форума подходили для ChatGPT и Codex. Среди них оказались токены сотрудников компании.

Через скомпрометированный аккаунт разработчика команда добралась до внутреннего монорепозитория OpenAI на GitHub. Чтобы доказать доступ и не устраивать экскурсию по чужому коду, специалисты создали безопасный тестовый pull request, после чего остановили проверку и сообщили о проблеме.

В роли помощников выступили модели Claude Opus 4.8 и Opus 5. Первая исследовала уязвимость, но споткнулась о защитные механизмы. Более новая версия, по данным HackTron, помогла собрать рабочий эксплойт за несколько часов.

OpenAI устранила уязвимость в своей инфраструктуре примерно через 14 часов после отчёта, ограничила права токенов Community и отозвала затронутые сессии. Discourse отдельно исправила проблему обработки изображений.

За находку OpenAI выплатила исследователям $6500. Скромная сумма для цепочки, которая началась с картинки на форуме, а закончилась pull request во внутреннем репозитории.

RSS: Новости на портале Anti-Malware.ru