

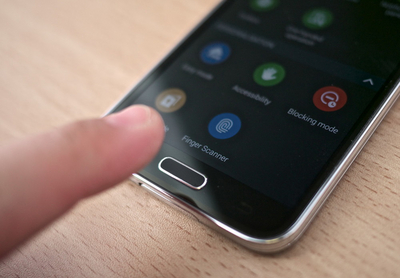

Сканер отпечатков пальцев в Android-устройствах можно взломать

Сканер отпечатков пальцев в Android-устройствах можно взломать

На конференции Black Hat, в Лас-Вегасе исследователи компании FireEye Тао Вей (Tao Wei) и Юлонг Чжан (Yulong Zhang) продемонстрировали, что сканеры отпечатков пальцев на Android-устройствах можно удаленно взломать и даже извлечь данные об отпечатках владельца.

Угроза распространяется на устройства под управлением Android, в частности на девайсы Samsung, Huawei и HTC, укомплектованные биометрическими сканерами. Стоит заметить, что по прогнозам аналитиков, к 2019 году половина всех смартфонов в мире будет оснащаться сканерами отпечатков пальцев. К тому же, исследователи подчеркнули, что речь идет не только о смартфонах – в опасности также ноутбуки со сканерами отпечатков и прочие устройства, xakep.ru.

Устояли только оснащенные Touch ID девайсы, в том числе iPhone. Чжан пояснил: «даже если атакующий может напрямую считывать данные с сенсора, без криптоключа он все равно не сможет получить изображение отпечатка».

Атаки, показанные исследователями, позволяют не только удаленно и скрытно взломать биометрический сканер, но и заполучить отпечатки пальцев владельца устройства в высоком разрешении. Дело в том, что производители не предусмотрели полного отключения сенсора. Хуже того – на устройствах с root-доступом угроза еще существеннее, так как ничто кроме системных привилегий сенсор не защищает, и если устройство «взломано», сенсор вообще беззащитен. Уязвимости точно подвержены HTC One Max и Samsung Galaxy S5, на которых хакеры демонстрировали свои достижения.

На конференции Чжан и Вей показали ряд атак на биометрические сканеры: одна с использованием малвари, которая может обойти биометрическую защиту платежных систем. Другая— атака с применением ряда бекдоров. Третья получила имя «fingerprint sensor spying attack» (скрытая атака на сканер отпечатков пальцев), и она позволяет воровать отпечатки людей.

«В случае такой атаки, полная информация об отпечатках пальцев попадает прямо в руки атакующего. Хакер может использовать эти отпечатки для совершения преступлений до конца жизни жертвы», — рассказал Чжан.

Это действительно большая проблема, потому что можно сменить пароли, почту, устройство и что угодно, но отпечатки пальцев поменять не получится.

Исследователи отказались рассказать, устройства каких компаний подвержены риску подобного взлома, и сообщили, что уже уведомили производителей о проблеме.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru