


Опубликован экспертный анализ уязвимости мобильных банковских приложений

Опубликован экспертный анализ уязвимости мобильных банковских приложений

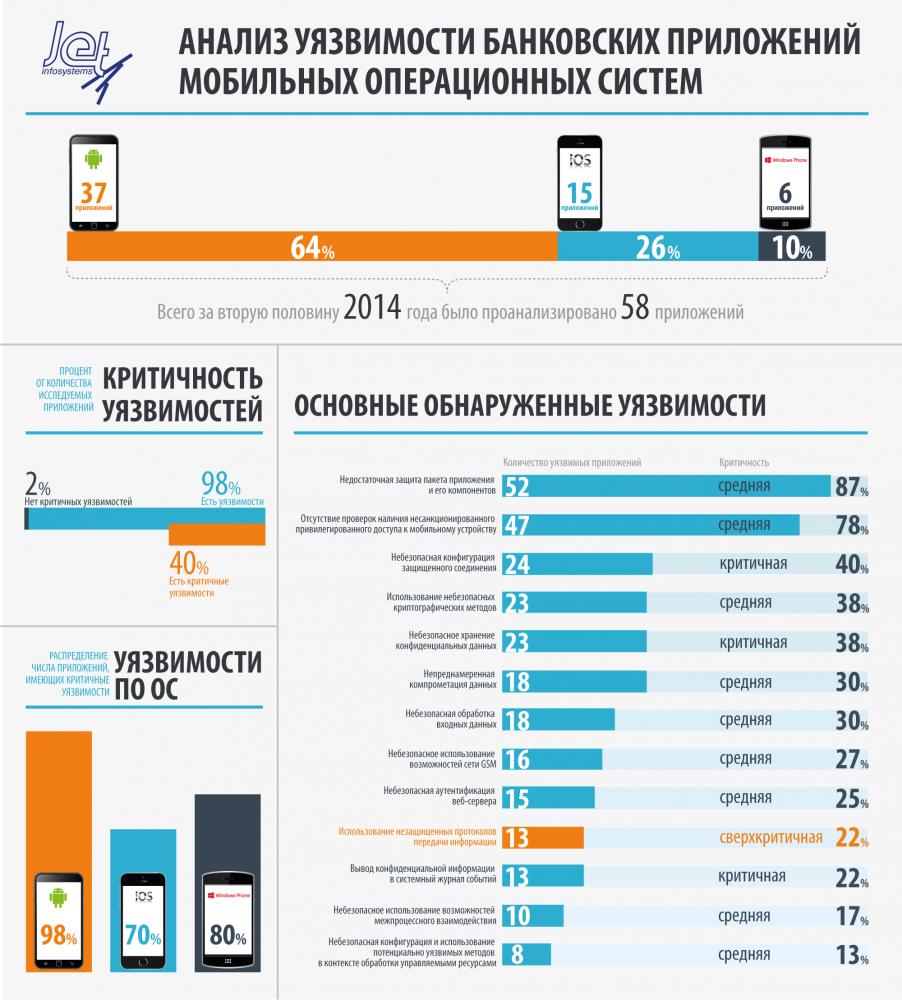
Компания «Инфосистемы Джет» представила собственную аналитику по уязвимостям мобильных банковских приложений, действующих под управлением iOS, Android и Windows Phone: 98% исследованных приложений имеют уязвимости и более 40% из них обладают критичными уязвимостями.

Отчет основан на данных, полученных экспертами компании в ходе обследования 58 банковских приложений. Был проведен статический и динамический анализ исходного кода приложений. Эксперты компании «Инфосистемы Джет» оценили уровень безопасности межсетевого взаимодействия между мобильным приложением и web-сервисом и настройки защищенного соединения web-сервиса.

«При обследовании мы ориентировались на самые злободневные уязвимости, которым подвержены мобильные банковские приложения. В их числе атаки класса Man-In-The-Middle ("человек посередине") и целый ряд "дыр", позволяющих злоумышленникам совершать кражи конфиденциальных данных пользователей банковских систем различными способами», − поясняет Георгий Гарбузов, руководитель отдела консалтинга Центра информационной безопасности компании «Инфосистемы Джет».


Выявленные по результатам тестирования уязвимости проранжированы по степени их критичности, операционные системы оценены с точки зрения распределения между ними числа уязвимых приложений, составлен рейтинг обнаруженных уязвимостей.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru