


Опубликован экспертный анализ уязвимости мобильных банковских приложений

Опубликован экспертный анализ уязвимости мобильных банковских приложений

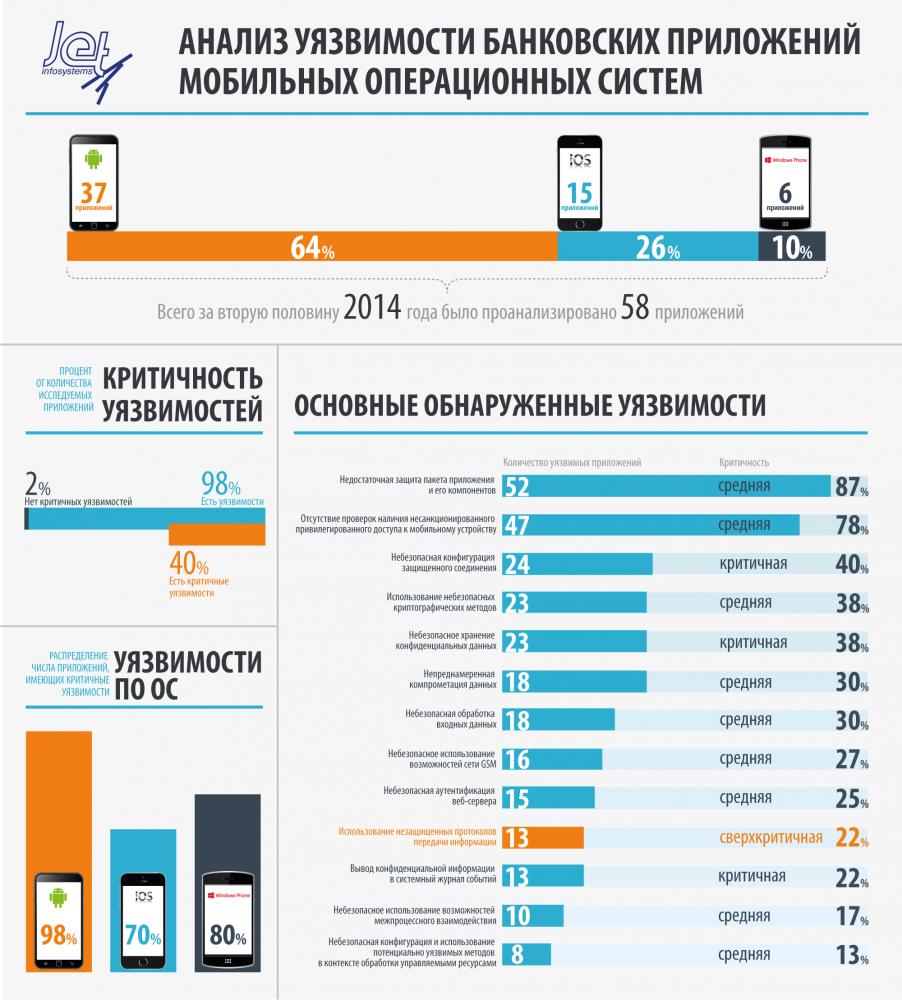
Компания «Инфосистемы Джет» представила собственную аналитику по уязвимостям мобильных банковских приложений, действующих под управлением iOS, Android и Windows Phone: 98% исследованных приложений имеют уязвимости и более 40% из них обладают критичными уязвимостями.

Отчет основан на данных, полученных экспертами компании в ходе обследования 58 банковских приложений. Был проведен статический и динамический анализ исходного кода приложений. Эксперты компании «Инфосистемы Джет» оценили уровень безопасности межсетевого взаимодействия между мобильным приложением и web-сервисом и настройки защищенного соединения web-сервиса.

«При обследовании мы ориентировались на самые злободневные уязвимости, которым подвержены мобильные банковские приложения. В их числе атаки класса Man-In-The-Middle ("человек посередине") и целый ряд "дыр", позволяющих злоумышленникам совершать кражи конфиденциальных данных пользователей банковских систем различными способами», − поясняет Георгий Гарбузов, руководитель отдела консалтинга Центра информационной безопасности компании «Инфосистемы Джет».


Выявленные по результатам тестирования уязвимости проранжированы по степени их критичности, операционные системы оценены с точки зрения распределения между ними числа уязвимых приложений, составлен рейтинг обнаруженных уязвимостей.

Подпишитесь на новости

Хакеры запустили таймер до публикации похищенных у Nvidia данных

Кибергруппировка The Gentlemen добавила Nvidia на свой сайт для вымогательства и пригрозила опубликовать якобы похищенные данные. При этом злоумышленники не представили образцов файлов или других доказательств взлома. Nvidia публично не подтверждала компрометацию.

Об этом сообщает Cybernews. На момент публикации таймер показывал 234 часа до предполагаемого раскрытия данных — менее десяти дней.

В записи размещены краткое описание Nvidia и контакт для переговоров через мессенджер Tox. Какие сведения могли попасть к преступникам, когда произошло предполагаемое проникновение и какие системы затронуты, не указано.

 

Сотрудник Cybernews Арас Назаровас отметил, что The Gentlemen ранее преувеличивала свои успехи, неверно связывала похищенные данные с компаниями и повторно использовала старые утечки.

По его оценке, нынешнее заявление может касаться ошибочно приписанных Nvidia данных либо небольшого инцидента.

Cybernews направило запрос в Nvidia. Масштаб и сам факт предполагаемой утечки пока не подтверждены.

RSS: Новости на портале Anti-Malware.ru