


Опубликован экспертный анализ уязвимости мобильных банковских приложений

Опубликован экспертный анализ уязвимости мобильных банковских приложений

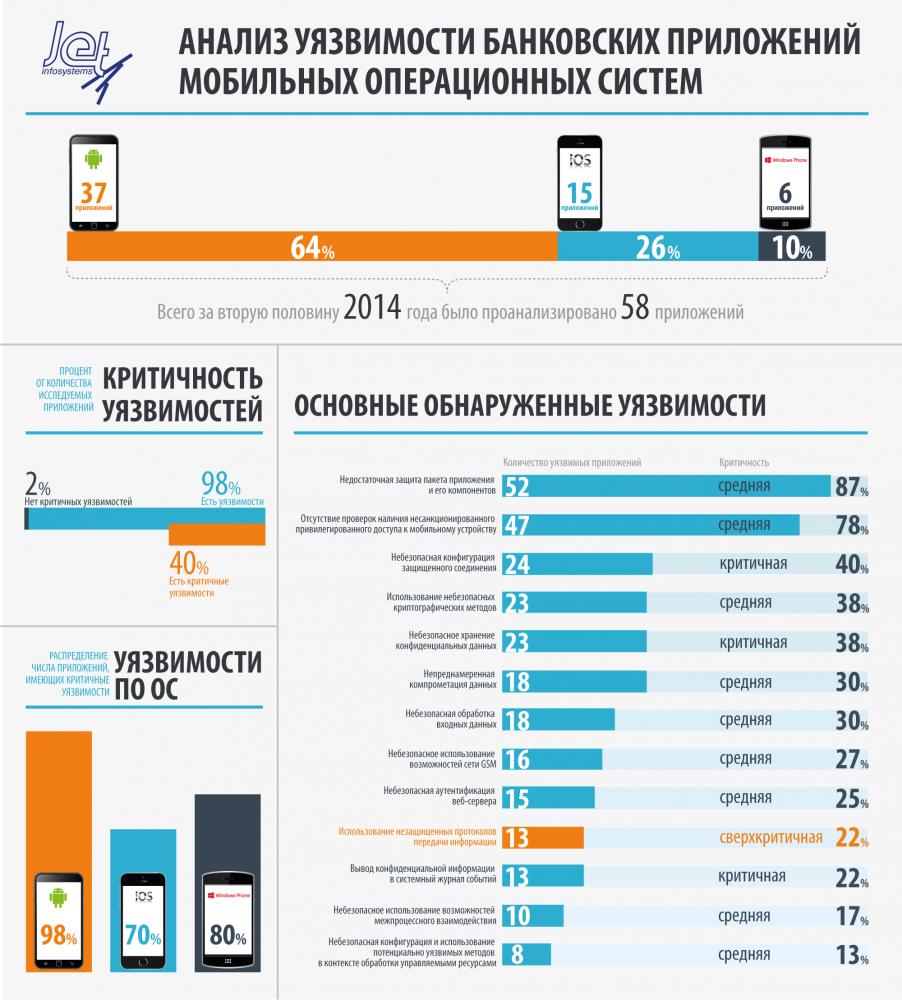
Компания «Инфосистемы Джет» представила собственную аналитику по уязвимостям мобильных банковских приложений, действующих под управлением iOS, Android и Windows Phone: 98% исследованных приложений имеют уязвимости и более 40% из них обладают критичными уязвимостями.

Отчет основан на данных, полученных экспертами компании в ходе обследования 58 банковских приложений. Был проведен статический и динамический анализ исходного кода приложений. Эксперты компании «Инфосистемы Джет» оценили уровень безопасности межсетевого взаимодействия между мобильным приложением и web-сервисом и настройки защищенного соединения web-сервиса.

«При обследовании мы ориентировались на самые злободневные уязвимости, которым подвержены мобильные банковские приложения. В их числе атаки класса Man-In-The-Middle ("человек посередине") и целый ряд "дыр", позволяющих злоумышленникам совершать кражи конфиденциальных данных пользователей банковских систем различными способами», − поясняет Георгий Гарбузов, руководитель отдела консалтинга Центра информационной безопасности компании «Инфосистемы Джет».


Выявленные по результатам тестирования уязвимости проранжированы по степени их критичности, операционные системы оценены с точки зрения распределения между ними числа уязвимых приложений, составлен рейтинг обнаруженных уязвимостей.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru