


Под прицелом каждый пятый пользователь Android

Под прицелом каждый пятый пользователь Android

По данным «Лаборатории Касперского, 20% Android-пользователей хотя бы раз подвергались атаке вредоносными программами. Об этом говорят результаты исследования «Мобильные киберугрозы», подготовленного совместно с Интерполом и охватившего период с августа 2013 г. по июль 2014 г. Самым распространенным типом вредоносного ПО стали троянские программы, рассылающие без ведома владельца устройства SMS на платные номера.

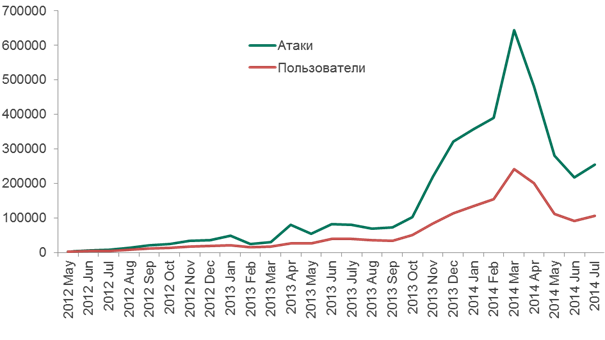
Всего в течение исследуемого периода за счет самого активного всплеска кибератак за последние несколько лет более миллиона владельцев Android-устройств, использующих продукты «Лаборатории Касперского», по всему миру столкнулись с опасным программным обеспечением. При этом в апреле эксперты зафиксировали серьезный спад общего числа инцидентов на фоне резкого сокращения атак с использованием SMS-троянцев. Если говорить о России, причиной тому могли стать новые правила оказания услуг, оплачиваемых с помощью SMS, которые ввел государственный регулятор в области телекоммуникаций – с 1 мая при попытке оплатить услугу через SMS все операторы обязаны высылать абоненту запрос на подтверждение намерения.


Инциденты, предотвращенные продуктами «Лаборатории Касперского» на Android-устройствах


Тем не менее, именно SMS-троянцы внесли основной вклад в рост количества атак – на них пришлось 57% всех срабатываний защитных продуктов «Лаборатории Касперского» для Android-устройств. На втором месте семейство RiskTool (21,5% инцидентов) – условно легальные программы, которые, однако, могут быть использованы во вредоносных целях (отсылка SMS, передача геолокационных данных и прочее). На третьем, с долей 7,4% – приложения с навязчивой рекламой, отображаемой во всплывающих окнах и уведомлениях в строке состояния,

Основными целями киберпреступников, зарабатывающих на вредоносном ПО для Android, являются пользователи из России, Индии, Казахстана, Вьетнама, Украины и Германии. Это связано с распространенностью в указанных странах сервисов оплаты контента и онлайн-услуг с помощью платныхSMS – для злоумышленников это привлекательный способ монетизации вредоносных атак, т.к. он позволяет анонимно выводить деньги с мобильных предоплатных счетов на сторонние банковские счета.

«Мы нередко слышим мнения экспертов о том, что несмотря на регулярное появление вредоносных программ для Android количество реальных атак невелико и пользователям нечего опасаться. До недавнего времени такое мнение можно было назвать сравнительно справедливым, но за последний год стало очевидно – ситуация изменилась кардинально», – прокомментировал Роман Унучек, антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru