


Под прицелом каждый пятый пользователь Android

Под прицелом каждый пятый пользователь Android

По данным «Лаборатории Касперского, 20% Android-пользователей хотя бы раз подвергались атаке вредоносными программами. Об этом говорят результаты исследования «Мобильные киберугрозы», подготовленного совместно с Интерполом и охватившего период с августа 2013 г. по июль 2014 г. Самым распространенным типом вредоносного ПО стали троянские программы, рассылающие без ведома владельца устройства SMS на платные номера.

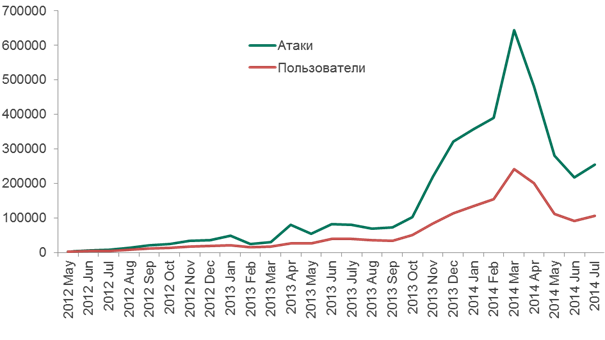
Всего в течение исследуемого периода за счет самого активного всплеска кибератак за последние несколько лет более миллиона владельцев Android-устройств, использующих продукты «Лаборатории Касперского», по всему миру столкнулись с опасным программным обеспечением. При этом в апреле эксперты зафиксировали серьезный спад общего числа инцидентов на фоне резкого сокращения атак с использованием SMS-троянцев. Если говорить о России, причиной тому могли стать новые правила оказания услуг, оплачиваемых с помощью SMS, которые ввел государственный регулятор в области телекоммуникаций – с 1 мая при попытке оплатить услугу через SMS все операторы обязаны высылать абоненту запрос на подтверждение намерения.


Инциденты, предотвращенные продуктами «Лаборатории Касперского» на Android-устройствах


Тем не менее, именно SMS-троянцы внесли основной вклад в рост количества атак – на них пришлось 57% всех срабатываний защитных продуктов «Лаборатории Касперского» для Android-устройств. На втором месте семейство RiskTool (21,5% инцидентов) – условно легальные программы, которые, однако, могут быть использованы во вредоносных целях (отсылка SMS, передача геолокационных данных и прочее). На третьем, с долей 7,4% – приложения с навязчивой рекламой, отображаемой во всплывающих окнах и уведомлениях в строке состояния,

Основными целями киберпреступников, зарабатывающих на вредоносном ПО для Android, являются пользователи из России, Индии, Казахстана, Вьетнама, Украины и Германии. Это связано с распространенностью в указанных странах сервисов оплаты контента и онлайн-услуг с помощью платныхSMS – для злоумышленников это привлекательный способ монетизации вредоносных атак, т.к. он позволяет анонимно выводить деньги с мобильных предоплатных счетов на сторонние банковские счета.

«Мы нередко слышим мнения экспертов о том, что несмотря на регулярное появление вредоносных программ для Android количество реальных атак невелико и пользователям нечего опасаться. До недавнего времени такое мнение можно было назвать сравнительно справедливым, но за последний год стало очевидно – ситуация изменилась кардинально», – прокомментировал Роман Унучек, антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

Соцсети и сайты предложили штрафовать за рекламу снятия порчи, услуг братвы

Зарабатывать на объявлениях «дам наличку» и «решу вопрос силой» площадкам предлагают запретить под угрозой штрафов и блокировки. Депутат Госдумы от ЛДПР Каплан Панеш хочет обязать сайты объявлений и соцсети проверять публикации до размещения. Перечень запрещённых категорий, по его предложению, должно утвердить правительство.

С такой инициативой парламентарий выступил в беседе с ТАСС. В вышеупомянутый перечень Панеш предлагает включить нелегальное кредитование, академический обман, криминальные услуги и обман потребителей.

В депутатский стоп-лист попали предложения займов от нелегальных кредиторов, написание дипломов и диссертаций за деньги, силовое взыскание долгов и выселение. Отдельное внимание досталось гадалкам и продавцам чудес с обещаниями вернуть мужа за три дня или обеспечить фантастическое похудение.

По мнению Панеша, площадки получают деньги за размещение таких предложений, но прикрываются статусом информационного посредника. Депутат считает, что эта позиция не должна освобождать их от контроля контента.

Для владельцев ресурсов он предлагает административные штрафы, сопоставимые с санкциями за нарушение закона о рекламе. При повторных нарушениях — блокировку сайта. Размеры штрафов в сообщении не названы.

Кроме того, площадки хотят обязать передавать надзорным органам по запросу данные авторов объявлений, чтобы ответственность не заканчивалась удалением публикации.

Для этого Панеш предлагает изменить закон об информации и КоАП. Пока речь идёт об инициативе депутата: о внесённом законопроекте или принятом решении в сообщении не говорится.

Если предложение получит ход, модераторам придётся внимательнее разбираться, где обычная услуга, где сомнительное обещание, а где уже предложение приехать с братвой.

RSS: Новости на портале Anti-Malware.ru