Судя по постоянно растущему числу модификаций троянцев-вымогателей, заражающих мобильные Android-устройства, киберпреступникам пришелся по вкусу новый источник незаконного заработка. Большинство распространяемых ими вредоносных программ действует по уже отработанной схеме: после запуска они блокируют зараженные устройства и требуют оплату за разблокировку.
Однако обнаруженный вирусными аналитиками компании «Доктор Веб» очередной троянец-вымогатель обладает более широким функционалом: помимо блокировки зараженного устройства с типичным требованием выкупа, он также может самостоятельно установить пароль на разблокировку экрана, задействовав для этого стандартную системную функцию. Более того, эта вредоносная программа способна выполнять отправку различных СМС-сообщений, что может нанести потенциальной жертве еще больший финансовый ущерб.
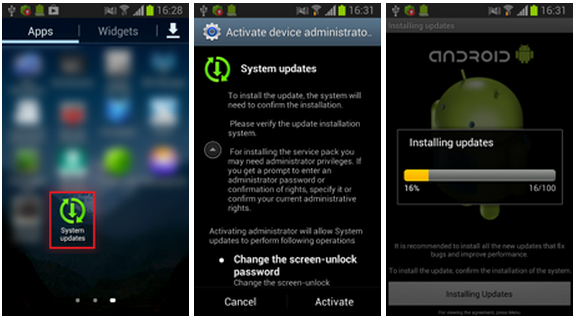
Новый троянец, добавленный в вирусную базу Dr.Web под именем Android.Locker.38.origin, является представителем растущего семейства вредоносных программ, блокирующих мобильные устройства пользователей и требующих выкуп за их разблокировку. Данный Android-вымогатель распространяется киберпреступниками под видом системного обновления и после своего запуска запрашивает доступ к функциям администратора устройства. Далее троянец имитирует процесс установки обновления, удаляет свой значок с главного экрана, после чего передает на удаленный сервер информацию об успешном заражении и ждет дальнейших указаний.
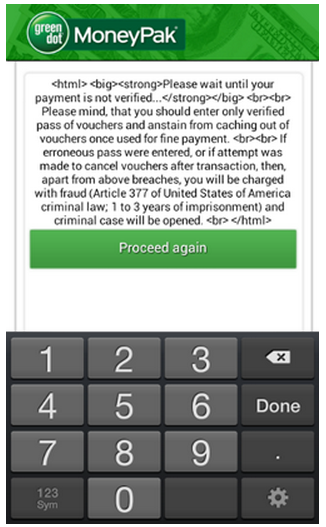
Команда на блокировку целевого устройства может быть отдана злоумышленниками как при помощи JSON-запроса с веб-сервера, так и в виде СМС-сообщения, содержащего директиву set_lock. Как и многие троянцы семействаAndroid.Locker, Android.Locker.38.origin блокирует устройство, демонстрируя сообщение с требованием выкупа, которое практически невозможно закрыть.
Однако если пострадавший пользователь все же попытается удалить вымогателя, отозвав у вредоносной программы права администратора, Android.Locker.38.origin задействует дополнительный уровень блокировки, отличающий его от прочих подобных Android-угроз.
Вначале троянец переводит зараженное устройство в ждущий режим, блокируя экран стандартной системной функцией. После его разблокировки он демонстрирует ложное предупреждение об удалении всей хранящейся в памяти устройства информации.
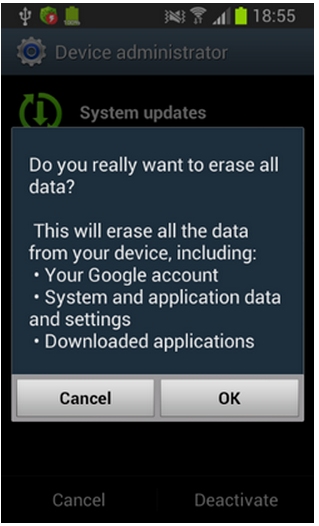
После подтверждения выбранного действия экран устройства снова блокируется, и троянец активирует встроенную в операционную систему функцию защиты паролем при выходе из ждущего режима. Вне зависимости от того, была задействована эта функция ранее или нет, вредоносная программа устанавливает на разблокировку мобильного устройства собственный пароль, состоящий из числовой комбинации «12345». Таким образом, зараженный Android-смартфон или планшет окончательно блокируется до получения злоумышленниками оплаты (блокировка может быть снята ими при помощи управляющей команды set_unlock) или выполнения пользователем полного сброса параметров устройства.
Помимо блокировки мобильных устройств, Android.Locker.38.origin также может выступать и в роли СМС-бота, выполняя по команде киберпреступников отправку различных СМС-сообщений, что может привести к дополнительным финансовым потерям.











