


Спамеры собирают деньги якобы для Юго-Востока Украины

Спамеры собирают деньги якобы для Юго-Востока Украины

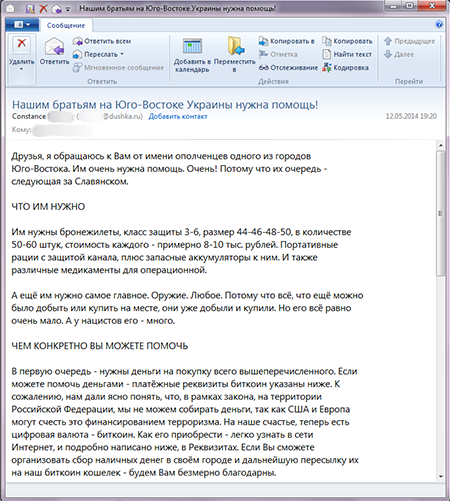
Сетевые жулики, распространяющие в Интернете мошеннические электронные письма, внимательно следят за происходящими в мире событиями и активно используют их с целью обмана пользователей.Так, в последнее время участились случаи массовой рассылки писем от имени «ополченцев одного из городов Юго-Востока Украины». Мошенники просят у получателей перечислить им любую сумму в электронной валюте Bitcoin якобы с целью приобретения бронежилетов, медикаментов и оружия.

Традиционные «нигерийские письма» о внезапно полученном заграничном наследстве, а также акции по сбору средств на лечение или дорогостоящие операции несуществующим людям, по всей видимости, не приносят злоумышленникам достойного дохода, поэтому они решили использовать в своих целях актуальные политические события последних месяцев. Начиная с 10 мая в российском сегменте Интернета было зафиксировано несколько массовых почтовых рассылок, организаторы которых называют себя представителями «ополченцев одного из городов Юго-Востока Украины». В тексте сообщения авторы говорят о том, что «ополченцам» безымянного украинского города срочно требуются средства на приобретение медикаментов, раций и оружия.

Деньги сетевые мошенники предлагают перечислять на анонимный bitcoin-кошелек, якобы потому, что иные транзакции, осуществленные с использованием альтернативных платежных средств, могут быть «восприняты США и Европой как финансирование терроризма». Специалистам компании «Доктор Веб» стало известно, что текст письма был практически полностью позаимствован жуликами со страницы одного из блогов «Живого Журнала», в котором активисты действительно собирали деньги для оказания помощи жителям юго-восточных регионов Украины, правда, используя для перечисления средств реальные банковские реквизиты.


В лучших традициях социальной инженерии жулики просят получателей письма распространять его текст всеми возможными способами, а также сообщить реквизиты bitcoin-кошелька друзьям и знакомым, надеясь таким образом значительно увеличить охват потенциальной аудитории.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru