


Спамеры собирают деньги якобы для Юго-Востока Украины

Спамеры собирают деньги якобы для Юго-Востока Украины

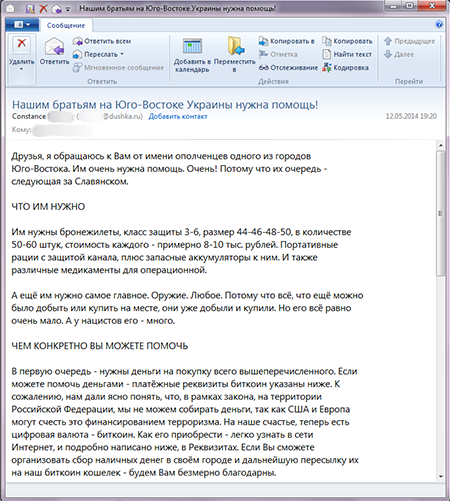
Сетевые жулики, распространяющие в Интернете мошеннические электронные письма, внимательно следят за происходящими в мире событиями и активно используют их с целью обмана пользователей.Так, в последнее время участились случаи массовой рассылки писем от имени «ополченцев одного из городов Юго-Востока Украины». Мошенники просят у получателей перечислить им любую сумму в электронной валюте Bitcoin якобы с целью приобретения бронежилетов, медикаментов и оружия.

Традиционные «нигерийские письма» о внезапно полученном заграничном наследстве, а также акции по сбору средств на лечение или дорогостоящие операции несуществующим людям, по всей видимости, не приносят злоумышленникам достойного дохода, поэтому они решили использовать в своих целях актуальные политические события последних месяцев. Начиная с 10 мая в российском сегменте Интернета было зафиксировано несколько массовых почтовых рассылок, организаторы которых называют себя представителями «ополченцев одного из городов Юго-Востока Украины». В тексте сообщения авторы говорят о том, что «ополченцам» безымянного украинского города срочно требуются средства на приобретение медикаментов, раций и оружия.

Деньги сетевые мошенники предлагают перечислять на анонимный bitcoin-кошелек, якобы потому, что иные транзакции, осуществленные с использованием альтернативных платежных средств, могут быть «восприняты США и Европой как финансирование терроризма». Специалистам компании «Доктор Веб» стало известно, что текст письма был практически полностью позаимствован жуликами со страницы одного из блогов «Живого Журнала», в котором активисты действительно собирали деньги для оказания помощи жителям юго-восточных регионов Украины, правда, используя для перечисления средств реальные банковские реквизиты.


В лучших традициях социальной инженерии жулики просят получателей письма распространять его текст всеми возможными способами, а также сообщить реквизиты bitcoin-кошелька друзьям и знакомым, надеясь таким образом значительно увеличить охват потенциальной аудитории.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru