


Спамеры променяли латиницу на кириллицу

Спамеры отказались от латиницы

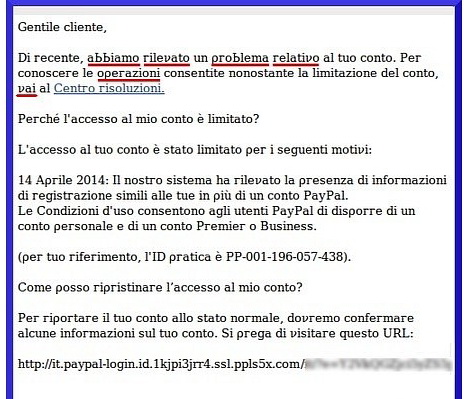
Спамеры нашли новый способ обходить фильтры. Недавно они начали заменять буквы латиницы похожими символами в надежде, что их поддельные электронные письма дойдут до почтовых ящиков жертв. Практика оказалась весьма эффективной.

По словам экспертов из Лаборатории Касперского, тема и текст таких спам-писем, на первый взгляд, могут казаться обычными. Однако если посмотреть на содержимое внимательнее, заметно, что немало латинских букв заменили символами, похожими на них.

Этот тренд становится популярным среди преступников, которые ищут жертв в Италии. Эксперты отметили разные типы спам-сообщений, в которых использовалась данная техника. Взломщики меняли латинские буквы на кириллице и IPA символы в одном и том же письме.

Это возможно из-за системы кодирования UTF-8, которая позволяет совмещать разные типы знаков в одном сообщении. Простой трюк используется для обмана спам-фильтров. С другой стороны, в Лаборатории Касперского утверждают, что их решения трудно обойти. Фильтры компании способны обнаружить спам, даже если он не написан на латинице.


В любом случае, это доказывает, что пользователи не всегда могут рассчитывать на то, что представители услуг будут в сохранности держать их электронный ящик. Клиенты всегда должны быть осторожны, когда открывают ссылки или прикрепленные файлы в подозрительных сообщениях.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru