


Лаборатория Касперского обнаружила SMS-троянец в 66 странах мира

Лаборатория Касперского обнаружила SMS-троянец в 66 странах мира

Последнее время мы наблюдаем, как SMS-троянцы расширяют географическую зону своего присутствия. В рейтинге самых часто выявляемых «Лабораторией Касперского» мобильных вредоносных программ на данный момент первую строчку занимает троянец, способный отправлять SMS на премиум-номера в 14 различных странах мира. Однако это не предел: зафиксирован новый SMS-троянец FakeInst.ef, который угрожает пользователям 66 стран, в том числе США – в этой стране подобные вредоносные программы ранее не были замечены «Лабораторией Касперского».

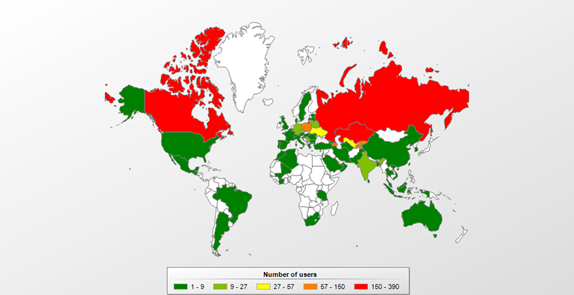
Этот троянец был обнаружен специалистами «Лаборатории Касперского» в феврале 2013 года и с тех пор получил продолжение еще в 14 разных версиях. Первые модификации умели отправлять премиум SMS только в России, но в конце первого полугодия 2013 года появилась поддержка еще 64 стран, среди которых были государства Европы, СНГ, Латинской Америки и Азии. Согласно данным облачной инфраструктуры Kaspersky Security Network, наибольшее количество случаев заражения FakeInst.ef встречается в России и Канаде.


География заражений FakeInst.ef


Троянец выдает себя за приложение для просмотра порнографического видео и просит пользователя подтвердить отправку SMS в качестве оплаты за возможность просмотра платного контента. Однако после успешной отправки сообщения FakeInst.ef просто перенаправляет пользователя на сайт, содержимое которого находится в открытом доступе.

Для отправки SMS из разных стран троянец расшифровывает свой конфигурационный файл, в котором хранятся необходимые номера и префиксы для международной связи. В этом файле FakeInst.ef выбирает подходящие значения в соответствии с мобильным кодом страны пользователя, после чего производит отправку сообщения. Кроме этого, вредоносная программа периодически обращается к управляющему серверу за указаниями. Среди команд, которые она может получить, хотелось бы выделить отправку SMS с заданным текстом на указанный в команде номер и перехват входящих сообщений. Причем FakeInst.ef может просто воровать все входящие SMS, а может удалять их или отвечать на них.

«Мы полагаем, что троянец был создан русскоязычными злоумышленниками, так как ранние версии этого троянца были рассчитаны на работу только в России. К тому же все C&C-сервера зарегистрированы и пользуются услугами хостинга в России. Практически во всех версиях FakeInst.ef используется один из двух управляющих серверов, зарегистрированных на имя человека, указавшего московский адрес и российский номер телефона. Но несмотря на свое происхождение троянец стал настоящим космополитом и теперь угрожает пользователям мобильных устройств на всех континентах. И не он один – именно поэтому смартфонам и планшетам необходима надежная защита», – отметил Роман Унучек, антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

Apple объяснила глобальный сбой App Store и iCloud внутренним обновлением

Вечером 17 ноября по московскому времени у Apple произошел масштабный сбой. Не работали или работали с ошибками App Store, Apple Music, Apple Pay, вход в iCloud и Apple ID, почта iCloud, сайт iCloud.com и служба поддержки AppleCare.

Больше всего жалоб поступало из США, но проблемы возникли у пользователей по всему миру. Причину сбоя Apple назвала в заявлении для Bloomberg.

По словам компании, неполадки вызвало внутреннее обновление. Версию о кибератаке Apple исключила. Подробностей компания не раскрыла. Обновление затронуло и внутренние системы: инструменты сотрудников и работу розничных магазинов.

Первой на странице состояния систем Apple появилась проблема с AppleCare, около 19:15 по московскому времени. Через полчаса там отметили сбой App Store.

Мониторинговый проект NetBlocks сообщил, что неполадки международные и не связаны с ограничениями интернета в отдельных странах. К утру 18 ноября по московскому времени Apple отметила все проблемы как устраненные.

Сбой Apple стал очередным в серии крупных технических инцидентов в США за последние дни. Перед этим сбои затронули авиадиспетчерскую связь, из-за чего по всей стране останавливали вылеты, системы Microsoft и Агентство национальной безопасности. Госсекретарь США Марко Рубио заявил, что у властей нет признаков связи между этими инцидентами или участия враждебных сил.

RSS: Новости на портале Anti-Malware.ru