


Под видом программы для взлома «ВКонтакте» распространяется зловред

Под видом программы для взлома «ВКонтакте» распространяется зловред

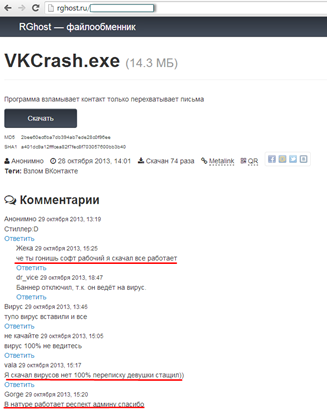
Эксперты «Лаборатории Касперского» обнаружили образец вредоносного ПО, написанный с использованием кроссплатформенной среды для запуска приложений Adobe AIR. В одном из выявленных случаев этот зловред, обладающий функционалом бэкдора и содержащий компоненты для проведения DDoS-атак, был выложен на файлообменном ресурсе под видом программы для взлома популярной социальной сети «ВКонтакте». Одной из целей разработчиков этого ПО было создание ботнета, а использование технологий Adobe AIR делает его угрозой для всех популярных платформ.

Специалисты «Лаборатории Касперского» предполагают, что у авторов вредоносной программы не возникло проблем с ее распространением: возможно, ссылка на выложенный файл с дистрибутивом передавалась по каналам внутри самой социальной сети «ВКонтакте» и предназначалась незащищенным пользователям, интересующимся чужой личной перепиской.


Дистрибутив вредоносной программы скачивался жертвами с файлообменного ресурса


Для усыпления бдительности пользователя установщик создавал папки, содержащие файлы, которые не несли никакой полезной нагрузки. В то же время в системной директории Windows появлялся рабочий каталог вредоноса с необходимыми для функционирования файлами. После этого запускался скрытый процесс, скачивающий с командного сервера набор дополнительных компонентов, предназначенных для проведения DDoS-атак и увеличения количества просмотров видео на хостинге YouTube, – таким образом зараженный компьютер присоединялся к ботнету злоумышленников.

Особая опасность подобных вредоносных программ, написанных с использованием AIR, заключается в том, что они могут быть запущены на нескольких платформах, для которых компания Adobe и ее партнеры реализуют среду выполнения – Microsoft Windows, Mac OS X, Linux и Android. Несмотря на то что пока специалистам «Лаборатории Касперского» удалось зарегистрировать только реализацию подWindows, не исключена вероятность появления идентичных по функционалу версий, предназначенных для других платформ, что приведет к созданию кросс-платформенного ботнета.

«Чтобы уберечь свой компьютер от этой и других угроз, мы настоятельно рекомендуем помимо использования защитного решения с актуальными антивирусными базами игнорировать ссылки, полученные от неизвестных пользователей, и, по возможности, скачивать файлы только с доверенных ресурсов», – заключил Святослав Торопчанин, антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru