


Под видом программы для взлома «ВКонтакте» распространяется зловред

Под видом программы для взлома «ВКонтакте» распространяется зловред

Эксперты «Лаборатории Касперского» обнаружили образец вредоносного ПО, написанный с использованием кроссплатформенной среды для запуска приложений Adobe AIR. В одном из выявленных случаев этот зловред, обладающий функционалом бэкдора и содержащий компоненты для проведения DDoS-атак, был выложен на файлообменном ресурсе под видом программы для взлома популярной социальной сети «ВКонтакте». Одной из целей разработчиков этого ПО было создание ботнета, а использование технологий Adobe AIR делает его угрозой для всех популярных платформ.

Специалисты «Лаборатории Касперского» предполагают, что у авторов вредоносной программы не возникло проблем с ее распространением: возможно, ссылка на выложенный файл с дистрибутивом передавалась по каналам внутри самой социальной сети «ВКонтакте» и предназначалась незащищенным пользователям, интересующимся чужой личной перепиской.


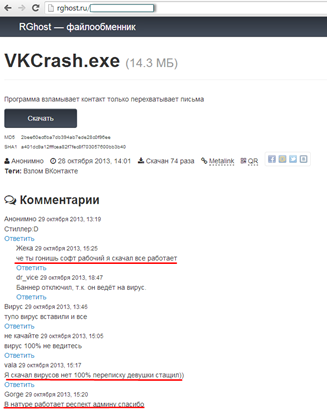
Дистрибутив вредоносной программы скачивался жертвами с файлообменного ресурса


Для усыпления бдительности пользователя установщик создавал папки, содержащие файлы, которые не несли никакой полезной нагрузки. В то же время в системной директории Windows появлялся рабочий каталог вредоноса с необходимыми для функционирования файлами. После этого запускался скрытый процесс, скачивающий с командного сервера набор дополнительных компонентов, предназначенных для проведения DDoS-атак и увеличения количества просмотров видео на хостинге YouTube, – таким образом зараженный компьютер присоединялся к ботнету злоумышленников.

Особая опасность подобных вредоносных программ, написанных с использованием AIR, заключается в том, что они могут быть запущены на нескольких платформах, для которых компания Adobe и ее партнеры реализуют среду выполнения – Microsoft Windows, Mac OS X, Linux и Android. Несмотря на то что пока специалистам «Лаборатории Касперского» удалось зарегистрировать только реализацию подWindows, не исключена вероятность появления идентичных по функционалу версий, предназначенных для других платформ, что приведет к созданию кросс-платформенного ботнета.

«Чтобы уберечь свой компьютер от этой и других угроз, мы настоятельно рекомендуем помимо использования защитного решения с актуальными антивирусными базами игнорировать ссылки, полученные от неизвестных пользователей, и, по возможности, скачивать файлы только с доверенных ресурсов», – заключил Святослав Торопчанин, антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

Наталья Касперская поставила под сомнение доверие к генеративному ИИ

Генеративный ИИ умеет писать тексты и код, но можно ли на него полагаться? Наталья Касперская считает, что с доверием к таким системам пока больше вопросов, чем ответов. В интервью корреспонденту Anti-Malware.ru Олесе Афанасьевой на BIS Summit она назвала критерий доверенности применительно к генеративному ИИ загадкой.

По объяснению Касперской, доверенная система должна работать с заранее заданными параметрами и обеспечивать предсказуемый результат.

Генеративный ИИ, по её оценке, под это определение не подпадает: он не способен каждый раз выдавать один и тот же результат.

«Критерий доверенности в применении к генеративному искусственному интеллекту для меня является загадкой», — заявила она.

Главная проблема, считает Касперская, — масштаб моделей. Огромное количество параметров и данных делает полноценную проверку такой системы практически недостижимой. Можно протестировать отдельные ответы и сценарии, но это ещё не доказывает надёжность всей модели.

«Вы можете сделать какие-то выборочные проверки, частичные. Они будут выборочными и частичными, они ничего не докажут», — подчеркнула Касперская.

Получается неудобный вопрос для бизнеса и государства: как доверять системе, поведение которой нельзя исчерпывающе проверить? По словам председателя правления АРПП «Отечественный софт», задача создания доверенного ИИ поставлена, но готового способа её решения она пока не видит.

Одними разговорами, считает Касперская, проблему не закрыть. Нужна совместная работа специалистов по ИИ и информационной безопасности, методистов и разработчиков стандартов.

RSS: Новости на портале Anti-Malware.ru