


Эксперты G Data обнаружили новую технологию атаки на пользователей систем онлайн-банкинга

Эксперты G Data обнаружили новые виды атак на пользователей онлайн-банкинга

Эксперты немецкой антивирусной компании G Data раскрыли новую технологию атаки киберпреступников на клиентов платежных систем в Интернете. Она основана на применении облачных технологий, которые позволяют злоумышленникам эффективно скрывать свои действия. С помощью вредоносных программ вирусописатели могут перехватывать данные платежных операций на стороне пользователей.

В то же время, размещение элементов вредоносного кода в "облаке" существенно осложняет анализ атак и создание эффективных инструментов борьбы с этим новым видом угроз.

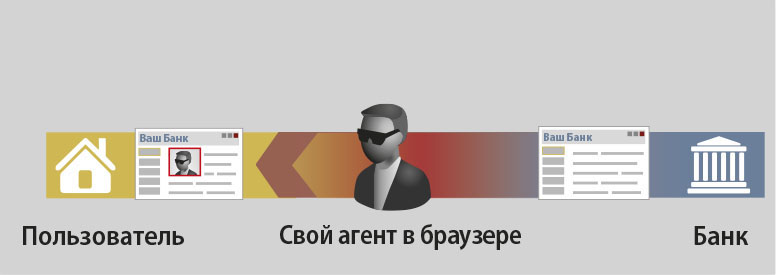
Обычно банковские троянцы используют хранящиеся на атакуемом компьютере конфигурационные файлы. Такие файлы содержат адреса сайтов, которые киберпреступники планируют атаковать, и вредоносный код, внедряемый на эти ресурсы с помощью банковских троянцев. В дальнейшем именно с помощью этого кода хакерам удается похитить данные доступа и персональную информацию пользователей.


Пример классической атаки с помощью банковского троянца


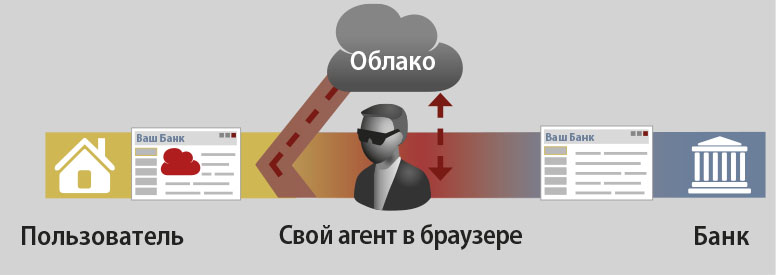
Несколько дней назад эксперты G Data обнаружили особую конфигурацию известного банковского троянца ZeuS. Его принцип действия отличается тем, что вместо внедрения полностью всего вредоносного кода на атакуемый сайт, используется только небольшая часть зловреда в виде Javascript, который затем загружает из "облака" остальные компоненты вредоносного кода. В дальнейшем в зависимости от атакуемого сайта троянец может попросить пользователя, например, повторно ввести данные банковской карты якобы в целях безопасности.

Аналогичный механизм атаки использует и другой троянец Ciavax, активность которого была замечена с августа этого года. В данном случае, даже список сайтов, на которые планируется организовать атаку, держится в тайне.


Пример использования киберпреступниками облачных технологий для атаки клиентов систем онлайн-банкинга


«Новая технология совершения атак на клиентов онлайн-банкинга использует все преимущества печально известного троянца ZeuS, однако на этот раз вирусописателям удалось продвинуться еще дальше. Теперь невозможно определить, какие сайты киберпреступники собираются атаковать. В то же время, проверка выборки интернет-адресов вручную на основе их тематики тоже не может быть эффективным решением, поскольку большое количество запросов может привлечь к себе внимание злоумышленников, - комментирует Томас Зиберт, антивирусный эксперт G Data. – Применение новых механизмов ведения атак не только существенно осложняет борьбу с вирусописателями, но и свидетельствует об их возросшем профессионализме. Для защиты от подобного вида угроз в продуктах G Data имеется специальная технология BankGuard, которая позволяет эффективно бороться с банковскими троянцами, блокируя их попытки внедрить вредоносный код на интернет-сайты».

Подпишитесь на новости

Драйверы AMD нагружают SSD до 432 Гбайт записи в сутки

Компьютер отдыхает, а SSD пашет: пользователи Radeon обнаружили постоянную фоновую запись данных, связанную со службой AMD External Events Utility. В отдельных сообщениях фигурирует скорость до 5 Мбайт/с. Если такая нагрузка сохраняется круглосуточно, набегает около 432 Гбайт за сутки.

Пользователи обсуждают проблему на Reddit, где собраны наблюдения и временные способы остановить лишнюю активность.

Под подозрение попал процесс atieclxx.exe, связанный с функциями дисплея и горячими клавишами Radeon. Жалобы есть в том числе на Adrenalin 26.10.2, однако проблема проявляется не у всех: другие владельцы той же версии сообщают об отсутствии необычной записи.

Представители AMD признали неполадку. По их объяснению, она связана со взаимодействием службы с фильтрующим драйвером PCIe Microsoft. Исправление готовят для Adrenalin 26.11.1, точная дата выхода пока не названа.

Сотни гигабайт в сутки — расчёт при непрерывной записи, а счётчики операций ввода-вывода не равны объёму физической записи во флеш-память. Насколько ошибка сокращает ресурс накопителей, пока не установлено.

Проверить активность можно в «Мониторе ресурсов» Windows на вкладке «Диск». В качестве обходных мер пользователи отключают службу AMD External Events Utility или Resizable BAR, но это всё же больше компромисс, так как возможны проблемы с функциями Radeon или снижение игровой производительности.

RSS: Новости на портале Anti-Malware.ru