


После блокирования уязвимости сайт разработчиков Apple открылся

Apple полностью обновила защиту сайта для разработчиков

Apple полностью обновила защиту сайта для разработчиков

Американская компания Apple успешно возобновила работу сайта для разработчиков, который находился в полуфункциональном состоянии на протяжении месяца после обнаружения уязвимости в системе безопасности. Многие инструменты для iOS и Mac OS X-разработчиков долго оставались недоступны для пользователей с середины июля, после того как в сети появилась информация об обнаружении уязвимости в системе, которая теоретически позволяла проводить в App Store программы с вредоносным кодом.

Сайт полностью возобновил работу после почти 3 недель профилактических работ. После сообщения о возможном взломе ресурс сначала полностью заблокировали, а затем вернули к жизни в ограниченном режиме. Это произошло 18 июля 2013 года, после того как один турецкий специалист, проживающий в Лондоне, пробился во внутреннюю сеть Apple, а потом сообщил компании о существующей уязвимости в системе безопасности.

Из-за неполадки бесчисленные разработчики оказались в затруднительном положении. Они лишились возможности работать с новыми устройствами и запускать на них предрелизные версии собственного программного обеспечения. Время для прекращения работы ресурса подобрано крайне неудачно, так как сейчас многочисленные разработчики всеми силами пытаются закончить оптимизацию продуктов для будущих версии операционных систем iOS и Mac OS X, которые должны дебютировать этой осенью.

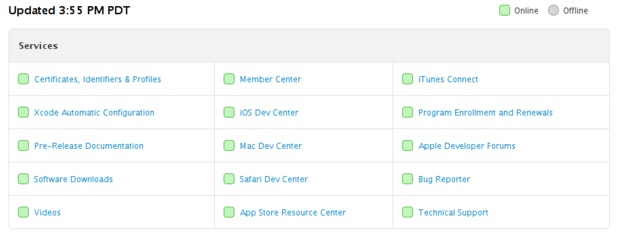
Схема, показывающая восстановление функционала всех сервисов Apple для разработчиков.

Apple начала подключать ключевые сервисы для разработчиков с 26 июля, после недели полного отключения. В частности была возобновлена работа сервисов разработчиков для iOS, Mac и Safari, а также предоставлена возможность скачивать обновленные рабочие версии операционных систем Apple.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru