


После блокирования уязвимости сайт разработчиков Apple открылся

Apple полностью обновила защиту сайта для разработчиков

Apple полностью обновила защиту сайта для разработчиков

Американская компания Apple успешно возобновила работу сайта для разработчиков, который находился в полуфункциональном состоянии на протяжении месяца после обнаружения уязвимости в системе безопасности. Многие инструменты для iOS и Mac OS X-разработчиков долго оставались недоступны для пользователей с середины июля, после того как в сети появилась информация об обнаружении уязвимости в системе, которая теоретически позволяла проводить в App Store программы с вредоносным кодом.

Сайт полностью возобновил работу после почти 3 недель профилактических работ. После сообщения о возможном взломе ресурс сначала полностью заблокировали, а затем вернули к жизни в ограниченном режиме. Это произошло 18 июля 2013 года, после того как один турецкий специалист, проживающий в Лондоне, пробился во внутреннюю сеть Apple, а потом сообщил компании о существующей уязвимости в системе безопасности.

Из-за неполадки бесчисленные разработчики оказались в затруднительном положении. Они лишились возможности работать с новыми устройствами и запускать на них предрелизные версии собственного программного обеспечения. Время для прекращения работы ресурса подобрано крайне неудачно, так как сейчас многочисленные разработчики всеми силами пытаются закончить оптимизацию продуктов для будущих версии операционных систем iOS и Mac OS X, которые должны дебютировать этой осенью.

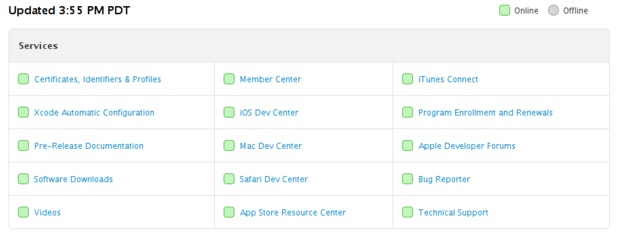
Схема, показывающая восстановление функционала всех сервисов Apple для разработчиков.

Apple начала подключать ключевые сервисы для разработчиков с 26 июля, после недели полного отключения. В частности была возобновлена работа сервисов разработчиков для iOS, Mac и Safari, а также предоставлена возможность скачивать обновленные рабочие версии операционных систем Apple.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru