


Американцы обвиняют активиста в пособничестве Anonymous

За ссылку на украденные данные можно попасть в тюрьму

Активист и самопровозглашенный представитель Anonymous Баррет Браун (Barrett Brown) был обвинен американским судом за то, что публиковал ссылки на похищенные данные из исследовательского центра Stratfor. Организация Electronic Frontier Foundation (EFF) предупреждает, что обвинения Брауна могут создать прецедент, который негативно повлияет на свободу слова и работу журналистов.

В прессе часто публикуют ссылки на данные, которые были выложены в сеть хакерами. Предполагается, что подобные действия защищены Первой поправкой к Конституции США. Их можно публиковать безнаказанно, разумеется, если журналист не имел никакого отношения к преступлению и сам не похищал данные. Однако, Баррета Брауна осудили не за взлом, а именно за публикацию ссылок на некоторую информацию, похищенную Anonymous. Если его признают виновным, то это может усложнить жизнь всей прессе.

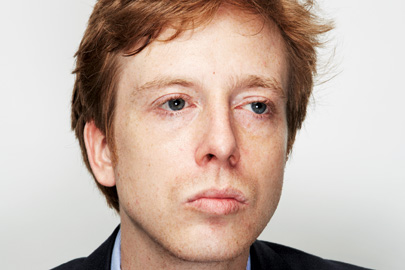
Баррет Браун.

Отметим, что Браун опубликовал ссылку из Twitter-аккаунта Anonymous в закрытом чате вебсайта ProjectMP. Организаторы ресурса занимаются исследованием различных защитных методик, используемых для обеспечения безопасности американских министерств. По словам представителей EFF, в деле Брауна есть много других деталей, которые теоретически могут иметь серьезные последствия для всех представителей свободной прессы.

Подобные обвинения еще больше усилит недоверие американской публики к политике США в сфере кибербезопасности.

Подпишитесь на новости

Gemini на подхвате у трояна: RATHat осваивает чужие Android-смартфоны

Банковский троян RATHat использует Google Gemini как помощника для заражения смартфонов. По данным исследователей из Cleafy, нейросеть помогает вредоносу ориентироваться в незнакомых интерфейсах Android, а его операторам — выбирать жертв побогаче.

Как сообщают специалисты, всё начинается с маскировки под легитимное приложение и уговоров включить специальные возможности — Accessibility.

Получив доступ, троян самостоятельно активирует беспроводную отладку и подключается к устройству через ADB. Дальше оператор может развернуть отдельный сервис на Go с правами системного пользователя.

И вот неприятный фокус: удалить приложение недостаточно. Сервис работает отдельно и способен оставаться активным до перезагрузки, а также возвращать удалённый APK.


Gemini помогает RATHat обходить различия между версиями Android, языками и оболочками производителей. Когда обычный сценарий нажатий буксует, троян отправляет модели структуру интерфейса и просит подсказать, где нужная кнопка. Меньше ручной настройки — больше возможностей автоматизировать заражение.


На стороне злоумышленников ИИ разбирает перехваченные СМС, оценивает банковские остатки и помогает сортировать устройства по привлекательности.


С апреля Cleafy выявила почти 100 развёртываний управляющей инфраструктуры. Исследователи предполагают модель «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru