

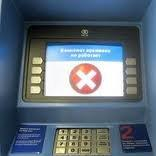

В Москве появились фальшивые банкоматы

В Москве появились фальшивые банкоматы

В столичных аэропортах Внуково и Шереметьево и двух крупных торговых центрах обнаружены фальшивые банкоматы, принадлежащие несуществующему банку. Банкоматы - мошенники выглядели вполне правдоподобно и производили впечатление работающих. Однако после ввода PIN-кода и запроса на выдачу денег на экране появлялось сообщение об отказе в обслуживании.

Поскольку информация никуда не отправлялась, то информации об этой "операции" нет ни у эмитента, ни в платежной системе. Устройство использовалось мошенниками для получения доступа к карточным счетам и списывания с них денег, сообщает "Московский комсомолец".

Банкоматы якобы принадлежал некому «Внешинвестбанку», на самом деле давно не существующему, причём на сайте этой кредитной организации были указаны фальшивые реквизиты, принадлежащие кредитной организации, ликвидированной ещё в 1999 году.

Первоначально правоохранительные органы обнаружили подобное фиктивное устройство в торговом центре на Охотном Ряду. Там устройство простояло около двух месяцев, прежде чем было заблокировано. Позднее подобные устройства были обнаружены в аэропортах Внуково и Шереметьево, а также ещё в некоторых торговых центрах столицы. Имеется информация, что подобные "банкоматы" есть и в региональных торговых центрах.

Лицам, пользовавшимся в последнее время банкоматами во Внуково и Шереметьево, стоит на всякий случай проверить состояние своих банковских счетов. А отправляясь за рубеж, лучше заранее выяснить названия национальных и международных банков, оперирующих в выбранной стране. И пользоваться только их банкоматами, преимущественно в отделениях самих банков. 

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru