

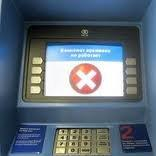

В Москве появились фальшивые банкоматы

В Москве появились фальшивые банкоматы

В столичных аэропортах Внуково и Шереметьево и двух крупных торговых центрах обнаружены фальшивые банкоматы, принадлежащие несуществующему банку. Банкоматы - мошенники выглядели вполне правдоподобно и производили впечатление работающих. Однако после ввода PIN-кода и запроса на выдачу денег на экране появлялось сообщение об отказе в обслуживании.

Поскольку информация никуда не отправлялась, то информации об этой "операции" нет ни у эмитента, ни в платежной системе. Устройство использовалось мошенниками для получения доступа к карточным счетам и списывания с них денег, сообщает "Московский комсомолец".

Банкоматы якобы принадлежал некому «Внешинвестбанку», на самом деле давно не существующему, причём на сайте этой кредитной организации были указаны фальшивые реквизиты, принадлежащие кредитной организации, ликвидированной ещё в 1999 году.

Первоначально правоохранительные органы обнаружили подобное фиктивное устройство в торговом центре на Охотном Ряду. Там устройство простояло около двух месяцев, прежде чем было заблокировано. Позднее подобные устройства были обнаружены в аэропортах Внуково и Шереметьево, а также ещё в некоторых торговых центрах столицы. Имеется информация, что подобные "банкоматы" есть и в региональных торговых центрах.

Лицам, пользовавшимся в последнее время банкоматами во Внуково и Шереметьево, стоит на всякий случай проверить состояние своих банковских счетов. А отправляясь за рубеж, лучше заранее выяснить названия национальных и международных банков, оперирующих в выбранной стране. И пользоваться только их банкоматами, преимущественно в отделениях самих банков. 

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru