


Произошла утечка исходных текстов Carberp

Произошла утечка исходных текстов Carberp

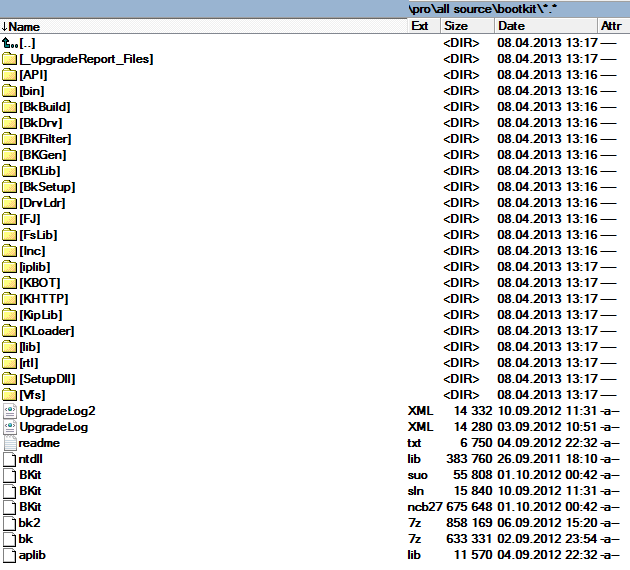
Уже не является секретом тот факт, что полные исходные тексты известного банковского вредоносного ПО Carberp утекли в паблик. Около 5GB исходных текстов оказались в поле зрения фактически любого желающего.

Архив включает в себя:

  • Исходный текст буткита, km драйверов и всего что работает в km.
  • Билдер дропперов.
  • Плагины.
  • Веб-инжекты.
  • LPE эксплойты.
  • Огромное количество другой полной и необходимой информации, чтобы начать свой собственный проект по разработке вредоносного кода.

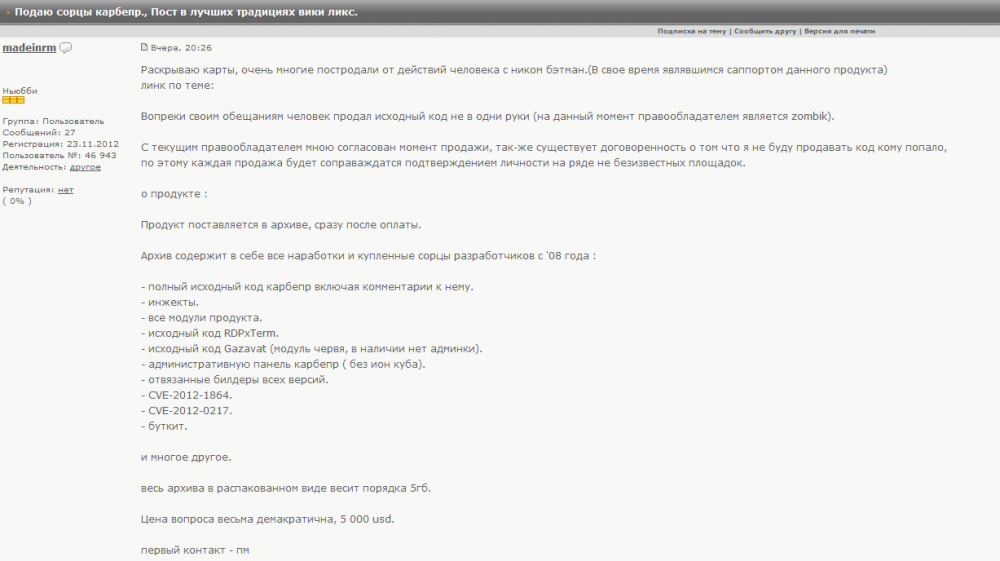
Как и в случае с Zeus, история началась с того, что архив с текстами был выставлен на продажу на нескольких подпольных форумах. Ниже представлен пост с объявлением с одного из форумов, пишет habrahabr.ru. Первоначально информация о том, что исходные тексты Carberp были выставлены на продажу была опубликована Trusteer 18-го июня, т. е. около недели назад. При этом указывалось, что цена архива составляет $50,000. Но позже на одном из форумов появилась информация, что тексты продаются по очень низкой цене, всего лишь $5,000. Архив включает в себя тексты вредоносного кода и купленные сторонние наработки с 2008 г.


Нам удалось получить архив с исходными текстами Carberp и мы можем констатировать тот факт, что утечка исходных текстов Carberp является самой крупной вообще из тех, что были раньше среди вредоносных программ. При этом в этот показатель входит как количество возможностей самого вредоносного кода, которые описываются включенными текстами, их степенью детальности, а также деструктивности, которую могут нанести клоны, основанные на этих исходных текстах.


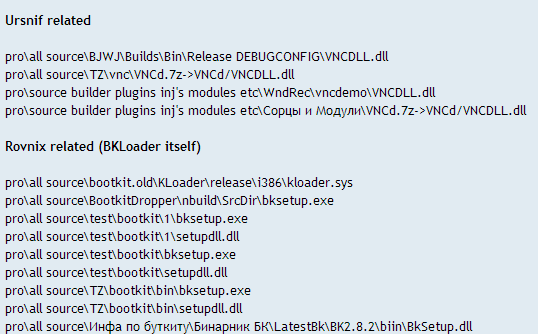
Один из модераторов kernelmode.info, EP_X0FF собрал статистику по семействам вредоносных программ, функционал которых описан утекшими текстами. Этот список действительно впечатляет(!): Ursnif, Rovnix, Alureon, Phdet, Zeus, Vundo, SpyEye. Все эти семейства вредоносных программ очень хорошо известны ресерчерам и получили большое распространение. 


Поясним, что Carberp изначально не имел своей bootkit-составляющей до 2011 г., когда разработчиками был куплен фреймворк Rovnix (одно из первых семейств буткитов, которое использовало метод заражения VBR, что позволяло загружать свой драйвер на x64 платформах в обход ограничений ОС). Мы также составляли полный отчет об эволюции Carberp, в котором можно было отследить этапы развития вредоносного кода.

Многие издания и АВ-вендоры напишут или уже написали об инциденте, связанном с утечкой исходных текстов Carberp, так как это действительно громкий инцидент, который может повлечь за собой неприятные последствия. Имеется в виду факт появления клонов как самого банковского вредоносного ПО Carberp, буткит-платформы Rovnix, так и другого вредоносного кода, который может быть создан по оказавшимся в паблике исходным текстам вредоносного кода.

87% специалистов готовы доверить ИИ рекомендации по реагированию в SIEM

Российские компании готовы слушать советы ИИ в SIEM, но отдавать ему красную кнопку пока не собираются. Это показал опрос участников эфира AM Live «Российские SIEM 2026: что изменилось и как теперь выбирать?». Больше всего респонденты готовы доверить искусственному интеллекту рекомендации по реагированию на инциденты — этот вариант выбрали 87% участников.

Создание и доработку правил детектирования готовы делегировать 71%, а сбор контекста и подготовку резюме расследований — 58%.

Несколько осторожнее аудитория относится к триажу и приоритизации инцидентов — эту задачу ИИ согласны поручить 44% опрошенных. Ещё 39% готовы использовать его для поиска и формирования запросов.

А вот полностью автономное реагирование без подтверждения аналитика набрало всего 13%. В общем, ИИ уже можно посадить рядом с SOC-командой, поручить ему рутину и попросить подготовить план действий.

Но самостоятельно блокировать пользователей, отключать узлы и принимать другие потенциально болезненные решения ему пока не разрешают.


Участники также рассказали, что, по их мнению, сильнее всего изменит SIEM к 2030 году. Лидируют ИИ и автономные агенты с 34%. На втором месте — объединение SIEM с другими платформами информационной безопасности, за которое проголосовали 28% респондентов.

Изменений в экономике и моделях лицензирования ожидают 14%, появления новой архитектуры работы с данными — 13%, а развития облачных и гибридных моделей — 9%. Только 2% считают, что за ближайшие годы ничего существенно не поменяется. Железная выдержка, учитывая скорость, с которой сегодня переписывается рынок.

На эфире эксперты также обсудили ложные срабатывания, правила детектирования, MITRE ATT&CK, UEBA, производительность, масштабирование, хранение данных и TCO. Главный вывод: выбирать SIEM по красивой презентации больше нельзя. На пилоте придётся проверять не только скорость обработки событий, но и качество контента, удобство расследований и реальную стоимость дальнейшей эксплуатации.

RSS: Новости на портале Anti-Malware.ru