


Произошла утечка исходных текстов Carberp

Произошла утечка исходных текстов Carberp

Уже не является секретом тот факт, что полные исходные тексты известного банковского вредоносного ПО Carberp утекли в паблик. Около 5GB исходных текстов оказались в поле зрения фактически любого желающего.

Архив включает в себя:

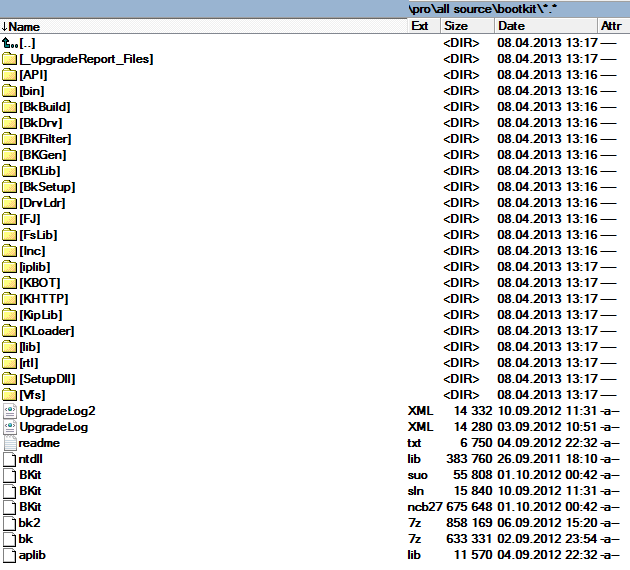
  • Исходный текст буткита, km драйверов и всего что работает в km.
  • Билдер дропперов.
  • Плагины.
  • Веб-инжекты.
  • LPE эксплойты.
  • Огромное количество другой полной и необходимой информации, чтобы начать свой собственный проект по разработке вредоносного кода.

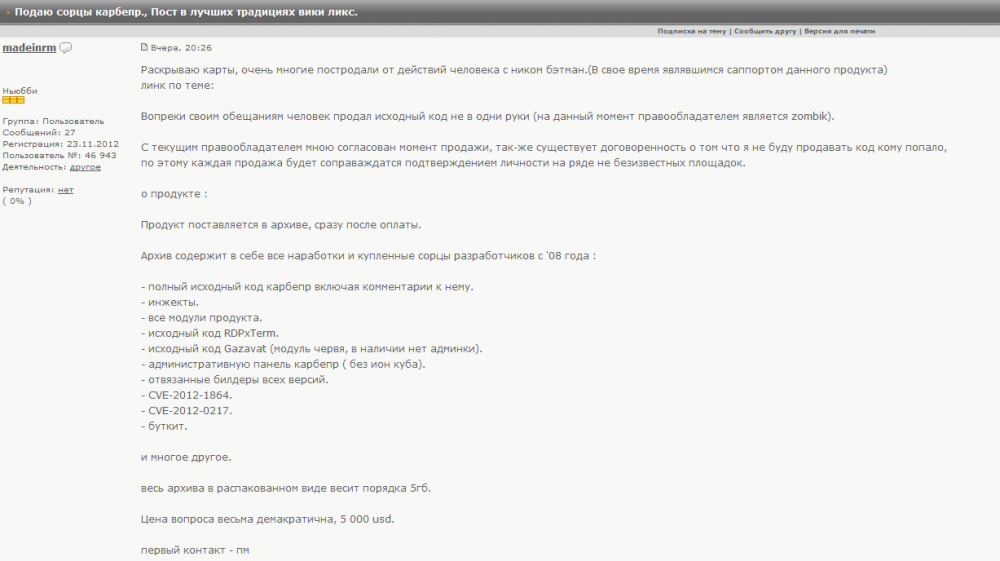
Как и в случае с Zeus, история началась с того, что архив с текстами был выставлен на продажу на нескольких подпольных форумах. Ниже представлен пост с объявлением с одного из форумов, пишет habrahabr.ru. Первоначально информация о том, что исходные тексты Carberp были выставлены на продажу была опубликована Trusteer 18-го июня, т. е. около недели назад. При этом указывалось, что цена архива составляет $50,000. Но позже на одном из форумов появилась информация, что тексты продаются по очень низкой цене, всего лишь $5,000. Архив включает в себя тексты вредоносного кода и купленные сторонние наработки с 2008 г.


Нам удалось получить архив с исходными текстами Carberp и мы можем констатировать тот факт, что утечка исходных текстов Carberp является самой крупной вообще из тех, что были раньше среди вредоносных программ. При этом в этот показатель входит как количество возможностей самого вредоносного кода, которые описываются включенными текстами, их степенью детальности, а также деструктивности, которую могут нанести клоны, основанные на этих исходных текстах.


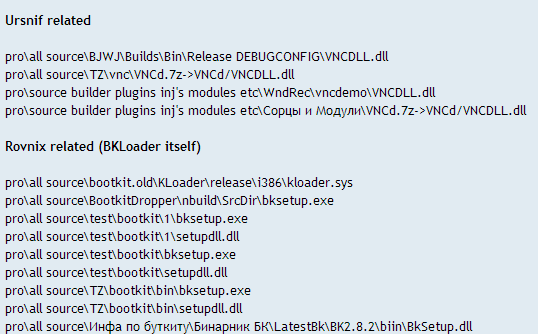
Один из модераторов kernelmode.info, EP_X0FF собрал статистику по семействам вредоносных программ, функционал которых описан утекшими текстами. Этот список действительно впечатляет(!): Ursnif, Rovnix, Alureon, Phdet, Zeus, Vundo, SpyEye. Все эти семейства вредоносных программ очень хорошо известны ресерчерам и получили большое распространение. 


Поясним, что Carberp изначально не имел своей bootkit-составляющей до 2011 г., когда разработчиками был куплен фреймворк Rovnix (одно из первых семейств буткитов, которое использовало метод заражения VBR, что позволяло загружать свой драйвер на x64 платформах в обход ограничений ОС). Мы также составляли полный отчет об эволюции Carberp, в котором можно было отследить этапы развития вредоносного кода.

Многие издания и АВ-вендоры напишут или уже написали об инциденте, связанном с утечкой исходных текстов Carberp, так как это действительно громкий инцидент, который может повлечь за собой неприятные последствия. Имеется в виду факт появления клонов как самого банковского вредоносного ПО Carberp, буткит-платформы Rovnix, так и другого вредоносного кода, который может быть создан по оказавшимся в паблике исходным текстам вредоносного кода.

Сентябрьское обновление Windows сломало работу принтеров… опять

Сентябрьское обновление Windows Server 2022 могло сломать работу принтеров с драйверами Type 3. Администраторы жалуются на ошибки при печати и подключении устройств, а выпущенный следом внеплановый патч ситуацию, похоже, не исправил. Проблемы начались после установки накопительного обновления KB5122882.

По предварительным наблюдениям, виноваты общие компоненты подсистемы печати Windows: файлы PS5UI.DLL, PSCRIPT5.DLL, UNIDRV.DLL, UNIDRVUI.DLL и UNIRES.DLL. Все они получили новые версии вместе с сентябрьским патчем.

Сбой затрагивает пользовательские драйверы Type 3, также известные как v3. Неполадки удалось воспроизвести с HP Universal Printing PCL 6, Adobe PDF Converter и Dymo LabelWriter 450 Turbo.

На серверах Windows Server 2022 с ролью Remote Desktop Session Host попытка отправить документ из 32-битного приложения через splwow64.exe может завершиться ошибкой Entry Point Not Found, связанной с UNIDRVUI.DLL.

При подключении Dymo через общий сервер печати Windows выдаёт код 0x00000006 и отказывается добавлять устройство. Причём удаление драйвера вместе с пакетом и чистая установка не помогают.

Одному из администраторов удалось оживить HP-драйвер, заменив UNIDRV.DLL, UNIDRVUI.DLL и UNIRES.DLL версиями, установленными до сентябрьского обновления. Это указывает на возможную поломку именно системного фреймворка печати.

Похожие симптомы заметили и в Windows 10 при подключении к принтеру, опубликованному на полностью обновлённом устройстве с Windows 11. При этом между двумя машинами с Windows 11 печать работала нормально.

Microsoft пока не включила эту проблему в списки известных ошибок KB5122882 и внепланового KB5129237.

RSS: Новости на портале Anti-Malware.ru