


Новая модификация Zeus распространяется посредством флешек

Новая модификация Zeus распространяется посредством флешек

 Новая модификация печально известного вредоноса Zeus распространяется на флешках. Банковский троян Zeus/Zbot, впервые обнаруженный ещё в 2007 году, до сегодняшнего дня в основном распространялся посредством фишинговых атак и атак, типа Drive-by download. 


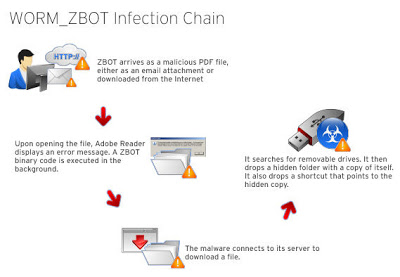
Специалисты компании TrendMicro обнаружили новую модификацию Zeus, замаскированную под счет-фактуру в формате PDF.

Открыв вредоносный файл, жертва активирует вредонос, который инфицирует компьютер, пытаясь использовать уязвимость Adobe Reader.

Эксперты отмечают, что создатели Zeus наделили новую модификацию своего творения двумя новыми функциями:


  1. Функция автоматического обновления - автоматически загружает обновленную копию вредоноса.
  2. Функция самораспространения – автоматически распространяется на другие компьютеры посредством флэшек.

Эксперты сходятся во мнении, что функция самораспространения позволит новой модификации Zeus существенно увеличить количество инфицированных систем.

Подпишитесь на новости

GlobalSign готовит новый отзыв сертификатов у российских сайтов

GlobalSign уведомил «Руцентр» о новой волне отзыва SSL/TLS-сертификатов российских организаций. Речь идёт о десятках сертификатов, в том числе компаний из последнего санкционного списка ЕС. Для бизнеса это риск внезапно получить ошибки соединения на работающем сайте.

Как сообщает РБК, об уведомлении рассказал представитель «Руцентра» Георгий Казаров.

По его данным, зарубежные удостоверяющие центры уже отозвали 11 тыс. сертификатов у 1,3 тыс. российских организаций. На GlobalSign пришлось 4830 сертификатов, на греческий HARICA — 3456.

Смена поставщика тоже не гарантирует ничего. По словам Казарова, некоторые компании после GlobalSign перешли к HARICA, но затем столкнулись с отзывом и там. Иногда сертификаты отзывали за считаные секунды, и времени на замену практически не оставалось.

Последствия все давно известны: браузер может показать предупреждение или заблокировать соединение, а клиентские и внутренние сервисы — перестать работать.

В «Руцентре» говорят и об ошибочных отзывах. Некоторые сертификаты удаётся исключить из списков после переговоров с удостоверяющими центрами. Но рассчитывать на такой исход заранее владельцам сайтов не приходится.

RSS: Новости на портале Anti-Malware.ru