


Троян, перехватывающий SMS, делает двухфакторную аутентификацию опасной

Троян, перехватывающий SMS, делает двухфакторную аутентификацию опасной

 Новый троян для мобильной операционной системы Android делает двухфакторную аутентификацию практически бесполезной и даже опасной. Главная особенность вредоносной программы, идентифицированной "Доктор Веб" как Android.Pincer.2.origin, заключается в том, что она перехватывает все SMS-сообщения, приходящие на инфицированное устройство и отправляет их злоумышленникам. 


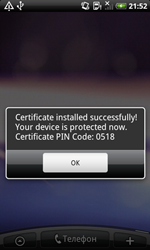
Специалисты компании "Доктор Веб", обнаружившие вышеупомянутый троян, отмечают, что он маскируется под сертификат безопасности. Это помогает киберпреступникам убедить потенциальных жертв в том, что его просто необходимо установить.

Инфицировав систему, вредонос выводит на экран сообщение следующего содержания: "Certificate installed successfully and your device is protected now." («Сертификат успешно установлен. Ваше устройство защищено»). При этом собирает всю информацию об инфицированном устройстве, в частности, серийный номер, IMEI, модель, данные об операторе и операционной системе, номер телефона. Завершив сбор данных, вредонос пытается переслать их на удаленный сервер.

Переслав данные злоумышленникам, троян ожидает дальнейших инструкций киберпреступников. По имеющейся информации, при помощи этой вредоносной программы киберпреступники могут перехватывать и перенаправлять SMS-сообщения, приходящие с определённых номеров; посылать с устройства жертвы ussd-сообщение; показывать перехваченные сообщения и т.д.

Эксперты отмечают, что Android.Pincer.2.origin делает двухфакторную аутентификацию опасной, так как пересылает злоумышленникам SMS с одноразовыми паролями, кодами и другой конфиденциальной информацией.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru