


Троян, перехватывающий SMS, делает двухфакторную аутентификацию опасной

Троян, перехватывающий SMS, делает двухфакторную аутентификацию опасной

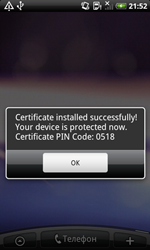
 Новый троян для мобильной операционной системы Android делает двухфакторную аутентификацию практически бесполезной и даже опасной. Главная особенность вредоносной программы, идентифицированной "Доктор Веб" как Android.Pincer.2.origin, заключается в том, что она перехватывает все SMS-сообщения, приходящие на инфицированное устройство и отправляет их злоумышленникам. 


Специалисты компании "Доктор Веб", обнаружившие вышеупомянутый троян, отмечают, что он маскируется под сертификат безопасности. Это помогает киберпреступникам убедить потенциальных жертв в том, что его просто необходимо установить.

Инфицировав систему, вредонос выводит на экран сообщение следующего содержания: "Certificate installed successfully and your device is protected now." («Сертификат успешно установлен. Ваше устройство защищено»). При этом собирает всю информацию об инфицированном устройстве, в частности, серийный номер, IMEI, модель, данные об операторе и операционной системе, номер телефона. Завершив сбор данных, вредонос пытается переслать их на удаленный сервер.

Переслав данные злоумышленникам, троян ожидает дальнейших инструкций киберпреступников. По имеющейся информации, при помощи этой вредоносной программы киберпреступники могут перехватывать и перенаправлять SMS-сообщения, приходящие с определённых номеров; посылать с устройства жертвы ussd-сообщение; показывать перехваченные сообщения и т.д.

Эксперты отмечают, что Android.Pincer.2.origin делает двухфакторную аутентификацию опасной, так как пересылает злоумышленникам SMS с одноразовыми паролями, кодами и другой конфиденциальной информацией.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru