


Мошенники получают данные пользователей eBay, используя чат «техподдержки»

Мошенники получают данные пользователей eBay, используя чат «техподдержки»

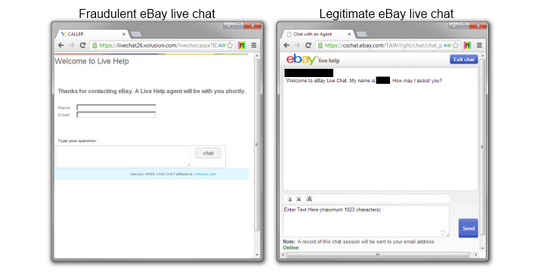
 Специалисты компании Netcraft выявили поддельный сайт техподдержки eBay. Используя стороннюю службу интерактивного чата от Volusion, кибермошенники пытались выпытать у пользователей eBay учётные данные и другую конфиденциальную информацию.

Агент, оказывавший "техподдержку", утверждал, что пользователи подключались к чату, нажимая соответствующую кнопку в электронном письме (подтверждения заказа), якобы полученном от eBay. После того, как сотрудник Netcraft выразил сомнение относительно легитимности чата, агент немедленно отключился.


Первоначально окно чата содержало эмблему eBay. Делалось это, вероятно, для большей убедительности, но позже эмблема исчезла. Эксперты полагают, что мошенники, скорее всего, просто сменят эмблему, и продолжат выведывать конфиденциальную информацию у клиентов других компаний.

Эксперты советуют интернет-пользователям быть предельно осторожными, подключаясь к интерактивным чатам. В данном случае опасность усугубляется тем, что киберпреступники используют интерактивный чат Volusion, имеющий легитимные протоколы SSL, что помогает им усыпить бдительность жертвы.

Пользователям советуют подключаться к чатам только на официальных сайтах компаний и не нажимать на подозрительные ссылки, особенно содержащиеся в электронных письмах.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru