


Русские заботятся о безопасности собственных паролей больше остальных

Русские заботятся о безопасности собственных паролей больше остальных

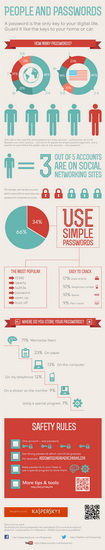
 «Лаборатория Касперского» опубликовала инфографик под названием: «Люди и Пароли» (“People and Passwords”). Данные инфографика указывают на то, что русские интернет-пользователи заботятся о безопасности собственных паролей больше остальных. Источником таких данных послужили результаты опроса 11000 пользователей Facebook из 33 стран мира.

Результаты опроса указывают на то, что в вопросах информационной безопасности русские наиболее осторожны. Лишь 12% русскоязычных интернет-пользователей ответили, что используют один пароль для нескольких учетных записей. Самыми беспечными, в отношении паролей, оказались мексиканцы - 26% респондентов из Мексики признались, что используют один пароль при регистрации на всех сайтах.


Большинство респондентов из США(49%) заявили, что пользуются 2-4 паролями, 23% используют 1 пароль и 10% используют 5-8 паролей.

На вопрос о способах хранения паролей респонденты ответили следующим образом: 71% запоминает пароли, 23% записывают их на бумаге, 13% хранят свои пароли на компьютере, 12% записывают их в память телефона, 9% записывают и приклеивают на монитор, и лишь 7% респондентов используют для хранения паролей специальные приложения и сервисы.

Подпишитесь на новости

В 2027 году эксперты ждут рост успешных кибератак на 30-40%

Число успешных кибератак в 2027 году может вырасти на 30-40%. Такой прогноз дала ведущий аналитик Positive Technologies Яна Авезова. Злоумышленники будут активнее использовать ИИ для автоматизации атак, а также легитимные инструменты администрирования, позволяющие дольше оставаться незамеченными.

Прогнозы специалистов собраны в материале «Известий». Руководитель Kaspersky GReAT в России и СНГ Дмитрий Галов ожидает дальнейшего роста атак на цепочки поставок.

Через менее защищённых подрядчиков преступники смогут добираться до крупных заказчиков. Дополнительные риски создаёт внедрение корпоративных ИИ-систем с доступом к данным и внутренним сервисам.

Среди вероятных целей — серверы обновлений, системы централизованного управления ПО и инфраструктура разработки. Их компрометация позволяет распространять вредоносный код сразу на множество устройств или организаций.

Руководитель направления ИБ Лиги цифровой экономики Сергей Тунчик прогнозирует применение автономных ИИ-агентов для поиска уязвимостей и адаптации атак. Сами корпоративные агенты также могут стать точкой проникновения благодаря выданным им полномочиям.

Руководитель отдела ИБ Axiom JDK Дмитрий Карасовский относит к основным целям госсектор, ИТ-компании и промышленность. Особый интерес для атакующих представляют поставщики ПО, поскольку взлом одного разработчика открывает путь к его заказчикам.

RSS: Новости на портале Anti-Malware.ru