


Русские заботятся о безопасности собственных паролей больше остальных

Русские заботятся о безопасности собственных паролей больше остальных

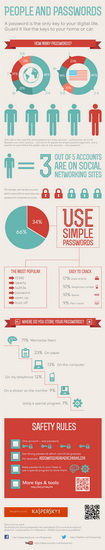
 «Лаборатория Касперского» опубликовала инфографик под названием: «Люди и Пароли» (“People and Passwords”). Данные инфографика указывают на то, что русские интернет-пользователи заботятся о безопасности собственных паролей больше остальных. Источником таких данных послужили результаты опроса 11000 пользователей Facebook из 33 стран мира.

Результаты опроса указывают на то, что в вопросах информационной безопасности русские наиболее осторожны. Лишь 12% русскоязычных интернет-пользователей ответили, что используют один пароль для нескольких учетных записей. Самыми беспечными, в отношении паролей, оказались мексиканцы - 26% респондентов из Мексики признались, что используют один пароль при регистрации на всех сайтах.


Большинство респондентов из США(49%) заявили, что пользуются 2-4 паролями, 23% используют 1 пароль и 10% используют 5-8 паролей.

На вопрос о способах хранения паролей респонденты ответили следующим образом: 71% запоминает пароли, 23% записывают их на бумаге, 13% хранят свои пароли на компьютере, 12% записывают их в память телефона, 9% записывают и приклеивают на монитор, и лишь 7% респондентов используют для хранения паролей специальные приложения и сервисы.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru