


Русские заботятся о безопасности собственных паролей больше остальных

Русские заботятся о безопасности собственных паролей больше остальных

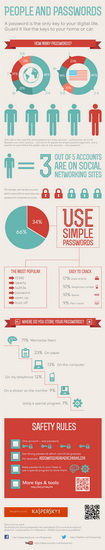
 «Лаборатория Касперского» опубликовала инфографик под названием: «Люди и Пароли» (“People and Passwords”). Данные инфографика указывают на то, что русские интернет-пользователи заботятся о безопасности собственных паролей больше остальных. Источником таких данных послужили результаты опроса 11000 пользователей Facebook из 33 стран мира.

Результаты опроса указывают на то, что в вопросах информационной безопасности русские наиболее осторожны. Лишь 12% русскоязычных интернет-пользователей ответили, что используют один пароль для нескольких учетных записей. Самыми беспечными, в отношении паролей, оказались мексиканцы - 26% респондентов из Мексики признались, что используют один пароль при регистрации на всех сайтах.


Большинство респондентов из США(49%) заявили, что пользуются 2-4 паролями, 23% используют 1 пароль и 10% используют 5-8 паролей.

На вопрос о способах хранения паролей респонденты ответили следующим образом: 71% запоминает пароли, 23% записывают их на бумаге, 13% хранят свои пароли на компьютере, 12% записывают их в память телефона, 9% записывают и приклеивают на монитор, и лишь 7% респондентов используют для хранения паролей специальные приложения и сервисы.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru