


Русские заботятся о безопасности собственных паролей больше остальных

Русские заботятся о безопасности собственных паролей больше остальных

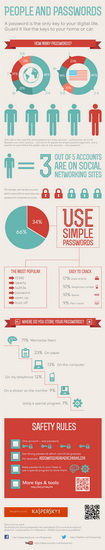
 «Лаборатория Касперского» опубликовала инфографик под названием: «Люди и Пароли» (“People and Passwords”). Данные инфографика указывают на то, что русские интернет-пользователи заботятся о безопасности собственных паролей больше остальных. Источником таких данных послужили результаты опроса 11000 пользователей Facebook из 33 стран мира.

Результаты опроса указывают на то, что в вопросах информационной безопасности русские наиболее осторожны. Лишь 12% русскоязычных интернет-пользователей ответили, что используют один пароль для нескольких учетных записей. Самыми беспечными, в отношении паролей, оказались мексиканцы - 26% респондентов из Мексики признались, что используют один пароль при регистрации на всех сайтах.


Большинство респондентов из США(49%) заявили, что пользуются 2-4 паролями, 23% используют 1 пароль и 10% используют 5-8 паролей.

На вопрос о способах хранения паролей респонденты ответили следующим образом: 71% запоминает пароли, 23% записывают их на бумаге, 13% хранят свои пароли на компьютере, 12% записывают их в память телефона, 9% записывают и приклеивают на монитор, и лишь 7% респондентов используют для хранения паролей специальные приложения и сервисы.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru