


Восемь символов «убивают» почти любую программу в OS X

Восемь символов «убивают» почти любую программу в OS X

Обнаруженный в настольной операционной системе Apple OS X «баг» позволяет вызвать сбой практически в любой программе, просто написав в ней последовательность из 8 символов. Данная особенность присутствует только в последней версии платформы Mac OS X 10.8 - Mountain Lion, - сообщает The Next Web.

Чтобы вызывать сбой, ведущий к самопроизвольному закрытию программы, достаточно ввести без кавычек «File:///» (с большой буквы, с маленькой буквы эффект не будет достигнут).

Например, чтобы вызвать сбой в Safari, достаточно ввести указанную последовательность в адресной строке - программа тут же завершит работу с сообщением об ошибке. Редакция CNews опробовала данную «особенность» на текстовых редакторах TextEdit и Bean, просто введя символы в документе, - оба приложения закрылись, пишет safe.cnews.ru.

В программе Pages (входит в состав офисного пакета iWork), в LibreOffice и в «Заметках» в OS X Mountain Lion при вводе указанных символов не произошло ничего. Также «баг» не работает, если последовательность вводить в Safari, в полях на сайтах, а не в самом браузере.

Как пишет The Next Web, ошибка связана с функцией операционной системы под названием Data Detectors, которая позволяет приложениям распознавать даты, адреса и контактную информацию для того, чтобы их можно было добавлять в календарь и адресную книгу.


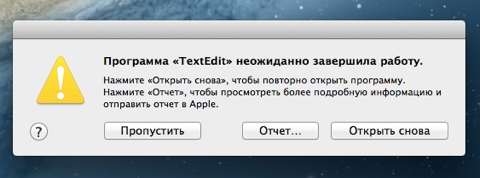
Ввод символов ведет к появлению такого окна


Когда пользователь вводит «File:///», функция автоматически запускается, пытаясь получить доступ к файлу, который не существует.

Apple, вероятно, знает об этой ошибке, так как достаточно большое число пользователей о ней сообщили. Однако не делает ее исправление приоритетом, так как вряд ли найдется человек, который введет случайно или которому потребуется это выражение.

Чтобы предотвратить случайное закрытие программ, можно отключить автоматическую проверку правописания и автоподмену.

Описаный «баг» на выходных успел привлечь внимание прессы и техноблогов, которые отмечают, что считающаяся стабильной и надежной операционной системой OS X тем не менее неидеальна.

OS X Mountain Lion была выпущена в июле 2012 г. и пришла на смену Lion. В новом релизе был обновлен графический интерфейс, улучшена безопасность, появилась поддержка сервиса обмена мгновенными сообщениями iMessage и прочие новшества.

Avanpost SmartPAM теперь содержит 60 сигнатур по матрице MITRE

Avanpost добавила в SmartPAM 1.4 библиотеку из 60 сигнатур, привязанных к матрице MITRE ATT&CK. Теперь система не только контролирует вход администраторов, но и присматривается к тому, что именно они творят внутри привилегированных сессий. Готовые правила охватывают получение учётных данных, закрепление в системе, горизонтальное перемещение и уклонение от обнаружения.

Например, SmartPAM сможет заметить попытку отключить аудит операционной системы, антивирус или межсетевой экран, очистить системные журналы либо замаскировать выполняемую команду.

События внутри сессии обрабатывает встроенный движок сигнатурного анализа. Он нормализует данные, сопоставляет действия с известными сценариями атак и при обнаружении угрозы запускает настроенную реакцию.

Система может заблокировать команду или пользователя, принудительно разорвать соединение и отправить уведомление в SIEM.

Заказчики смогут сочетать готовую библиотеку с собственными правилами и настраивать политики под особенности инфраструктуры и внутренние требования безопасности. Сигнатуры распространяются по подписке, которую Avanpost обещает регулярно пополнять. До конца 2026 года доступ к ней будет бесплатным.

По заявлению разработчика, Avanpost SmartPAM стала первой PAM-системой с библиотекой сигнатур, структурированной по MITRE ATT&CK. Обновление продолжает превращать продукт из турникета для привилегированных пользователей в полноценного наблюдателя, который оценивает каждое действие после входа.

И это логично: украденная или неправильно используемая администраторская учётка с корректным паролем выглядит вполне легально. Поэтому просто пустить пользователя под запись уже недостаточно, нужно вовремя понять, когда он начинает вести себя как атакующий.

RSS: Новости на портале Anti-Malware.ru